SaaSとオンプレミスの選定実務ガイド
SaaSとオンプレミスの違いを整理し、要件から最適な選択を行うための実務ガイドです。SaaSはアプリ運用をベンダー側が担う一方、オンプレミスは自組繍の管理下で柔軟性と統制を高めます。評価観点(セキュリティ、コスト、移行、運用)を客観的に解説し、判断の手順を提示します。
結論から:要件主導でSaaSとオンプレミスを選ぶ
SaaSとオンプレミスの比較では、「どちらが常に優れているか」ではなく、「自社の要件にどれだけ適合するか」を基準に設計・評価することが最重要です。特に、セキュリティ要件、データ取り扱い方針、運用体制、将来の拡張計画、そして移行の現実性が判断を左右します。まずは現状の課題と制約を棚卸しし、その上でSaaS(提供者が運用するクラウド型)とオンプレミス(自社環境で稼働)を並列に点検してください。
要件主導という言葉は抽象的に聞こえるかもしれませんが、実務では「何を守るべきか」「誰が責任を負うべきか」「どうすれば監査・障害・変更に耐えられるか」まで落とし込むことで実現します。たとえば「セキュリティが強いか」という問いを「暗号化方式、鍵管理、ログ粒度、保管期間、証跡のエクスポート可否、インシデント対応の一次切り分け責任」などに分解し、SaaSとオンプレミスそれぞれで満たせるかを整理します。これができると、比較は曖昧な感覚論ではなく、設計可能な議論になります。
また、SaaSとオンプレミスの選定は、単に“導入形態”を決める作業ではありません。実際には、運用の手触り、監査で提出できる証跡、障害時の連絡と復旧手順、契約終了時のデータ取り扱い、そして将来の利用量増に対するスケール戦略まで含む「情報システムの設計判断」です。したがって、経営判断と現場設計の両方を支える前提として、要件の明確化が必要になります。
背景整理:SaaSとオンプレミスは「責任分界」が違う
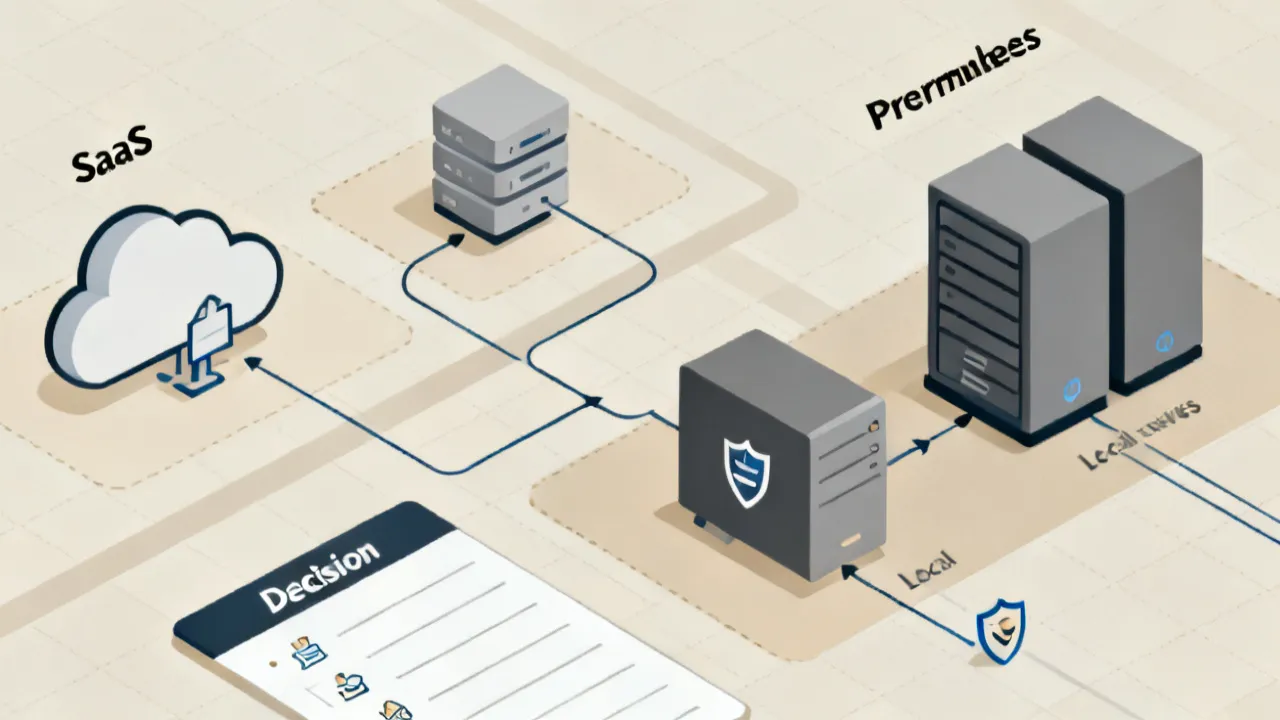
SaaSは、業務アプリケーションをインターネット経由で利用し、基盤やアプリの更新・可用性確保などの運用責務をベンダーが担う形態です。一方、オンプレミスは、ソフトウェアと必要な基盤を自社環境に導入し、運用・保守を自組織で管理します。両者の違いは機能面だけでなく、責任分界(誰が何を担うか)にあります。ここが曖昧なまま導入すると、期待値のズレや運用負荷の増大につながりやすくなります。
責任分界のズレは、技術的な不具合よりも「問い合わせ対応」「監査時の説明」「障害時の切り分け」など、実務でじわじわ効いてくるケースが多いです。たとえば、SaaSで画面が表示されないときに、利用者側は「ベンダーの問題だ」と言いがちで、ベンダー側は「設定やアカウントの問題では?」と切り返すことがあります。このとき、責任分界の定義が契約や手順にないと、調査が長引き、業務影響が拡大します。
オンプレミスでも同様です。自社で基盤を運用する以上、パッチ適用や脆弱性対応が遅れると、セキュリティ上のリスクだけでなく、監査での説明責任(なぜ遅れたか、どの評価に基づいたか)まで問われます。つまり、オンプレミスは「全部自分で決められる」ように見えますが、実際には決めた以上の説明責任と運用実装責任がつきまといます。
したがって、比較は次の観点で組み立てるのが合理的です。第一に「何がベンダーの責任で、何が自社の責任か」を特定すること。第二に「それが契約・設計・運用手順に落ちているか」を確認すること。第三に「責任を跨ぐ領域(連携、権限、ログ統合など)をどう扱うか」を明確化することです。
重要論点(最上位):セキュリティ、可用性、データの扱い
実務では、次の順に確認するのが効率的です。
- データの所在と管理ポリシー:保存データがどこに置かれるか、暗号化、鍵管理、アクセス制御、監査ログの粒度。
- コンプライアンス要件:規程・契約上の守秘や、監査対応のための証跡。
- 可用性と復旧:障害時の復旧方針、バックアップの考え方、RTO/RPOの整合。
- 責任分界の明確化:インシデント対応、脆弱性対応、更新適用のタイミングと責務。
SaaSはベンダーがセキュリティ運用を標準化している場合が多い一方、契約と設定により「どこまで自社が制御できるか」が決まります。オンプレミスは細部まで統制できる可能性がある反面、パッチ適用やログ保全など運用の実装責任が重くなる傾向があります。
ここで重要なのは、「セキュリティに強い/弱い」ではなく、セキュリティ機能が“要件として成立しているか”を見極めることです。たとえば、暗号化がオンになっているかどうかだけでは不十分です。暗号化の種類(転送時TLS、保存時暗号化)、鍵の保管場所(ベンダー管理か顧客管理か)、鍵のローテーション方針、鍵へのアクセス権、鍵の利用ログ、復旧時の鍵取り扱いなどが揃って初めて「統制」として評価できます。
監査ログも同様です。監査ログが“ある”だけでは足りません。誰がどれだけ粒度高く追跡できるのか(アカウント単位、行為単位、対象データ単位)、改ざん耐性の考え方、保存期間、エクスポートの方法、監査人が読み取れる形式(証跡の整合性も含む)が要件になります。SaaSの場合、ログの提供方法がAPIやレポート機能に限定されていることもあります。その制約が監査のやり方と合うかを確認しないと、後で運用が破綻します。
可用性と復旧は「SLAに何分と書かれているか」だけでなく、「復旧の現実性」を見ます。SaaSなら、障害時の復旧優先順位(アプリ全体か特定テナントか)、データ復元の時間、障害時に利用者へどう連絡するかが重要です。オンプレミスなら、バックアップ頻度、バックアップの保管場所、復元手順の自動化度、復旧テストの頻度が重要になります。RTO/RPOの整合は、机上の数字ではなく、実際に復旧できる運用設計とセットで評価されるべきです。
さらに、責任分界の明確化は契約文書と運用手順の両方に落ちる必要があります。契約で「ベンダーが対応する」と書かれていても、実際に利用者が提供する情報(ログ、再現条件、アカウント情報)が揃わないと切り分けが遅れます。逆に、オンプレミスで自社が責任を持つと決めても、問い合わせ窓口や部品の調達、ベンダー(OSやミドル)のサポート条件が噛み合わないと、復旧までの時間が延びます。責任分界を「書面上の言葉」に留めず、「誰がいつ何を出すか」「何をもって完了とするか」まで運用手順として定義してください。
次点論点:コスト構造と意思決定の期限(価格だけで判断しない)
コスト面では「初期費用」と「総所有コスト(TCO)」を分けて捉えることが重要です。一般に、オンプレミスは初期導入(サーバ、ライセンス、ネットワーク、基盤整備)が目立ちやすく、SaaSは月額・年額の利用料として積み上がりやすい傾向があります。ただし、実際の意思決定は、運用人員、保守契約、更新・移行費、監査・管理コストまで含めた総合判断になります。
なお価格の扱いは、ベンダーや提供条件、契約形態(ユーザー課金、従量課金、機能プラン)で大きく変動します。ここでは、特定ベンダーの不確かな数値を断定せず、「見積の取り方」と「比較の軸」を先に固めることを推奨します。
実務ではTCOを見える化すると、議論が止まるポイントが少なくなります。たとえばSaaS側の見積に含めるべき項目として、次のようなものがよく漏れます。ユーザー追加時の単価、SSOや監査ログなど上位機能のライセンス、データエクスポート機能の範囲、連携に必要なAPI利用制限、問い合わせ(サポートプラン)の費用、導入支援や設定作業(コンフィグ)の費用、教育費(管理者・利用者)、アカウント運用の手間(棚卸しや失効管理)、そして監査対応時のレポート作成やデータ抽出作業です。
オンプレミス側も同様で、初期費用だけ見てしまうと後で致命的になります。サーバ増強のタイミング、ストレージ増加、バックアップ運用にかかる人件費、ログ保管のための容量・運用、パッチ適用のためのリリース管理、障害時の切り分けに必要な監視基盤(SIEM等)の導入、そして更新・リプレース費用(ハード更改、OS更改、ミドル更改)がTCOに含まれます。
さらに、意思決定期限の設計も重要です。選定は情報が増えるほど“迷い”が増えがちです。PoCで一部機能が良かったが、監査ログが要件未達だった、連携が想定以上に難しかった、運用体制が整わないことが判明した、などです。迷走を防ぐために、要件を満たす/満たさないの基準、許容できる差分(たとえばログの粒度は一部妥協するが保存期間は必須、など)と、いつまでに決めるかを事前に置く必要があります。
意思決定期限を置かないと、プロジェクトは「情報収集フェーズ」を長期化させ、結果として導入が遅れます。導入が遅れると、現場は現行業務の非効率に耐え続け、運用負荷も残ります。さらに、セキュリティ面では脆弱性が累積し、監査対応の期限が先延ばしになります。よって、TCOと並行して“判断の締切”を設計することが、結果的にコスト削減につながります。
運用と人材:SaaSは「運用設計」を軽くし、オンプレミスは「運用責任」を増やす
運用の現実は導入形態以上に、体制設計で決まります。
- SaaS:アプリ更新はベンダー主導になりやすく、利用者側は権限設計、利用ルール、アカウント管理、データ取扱い手順(エクスポート/削除)に集中しやすい。
- オンプレミス:サーバ保守、パッチ適用、バックアップ設計、監視、ログ保管、脆弱性対応などを自社で回す必要がある。
そのため、IT運用チームのスキルと可用性、リリース管理の運用成熟度が、最終的な選択に影響します。特に中堅・成長企業では、「いまの体制で回せるか」がボトルネックになりやすいです。
運用に関しては「何を監視し、何をアラートし、誰が一次切り分けするか」を想像できるかが差を生みます。SaaSの場合、基盤側のCPUやメモリといったリソース監視はベンダーが担うことが多いです。一方で、利用者側は“業務アプリとしての健全性”を監視する必要が出てきます。たとえば、ログイン障害、SSO連携の障害、権限エラー、API連携の失敗、データ同期の失敗、バッチの完了/未完了などです。つまり監視対象が「インフラ」から「業務運用」に寄っていくイメージです。
オンプレミスは逆で、アプリだけでなく基盤も監視対象になります。さらに、性能劣化が起きたときの調査が複雑になります。原因切り分けに必要な知見(OS、ミドル、DB、ネットワーク)が揃っていないと、復旧が遅れます。結果として、可用性の確保は技術だけでなく人材と手順の成熟度に依存します。
人材の観点では、採用・育成に時間がかかることを見込む必要があります。SaaSであっても、管理者(管理画面の運用、権限設計、監査ログの取得、エクスポート手順の整備)や、連携を作る担当(API、SSO、データ同期の設計)が必要です。オンプレミスでも、運用担当だけでなく、セキュリティ運用を担う人(脆弱性評価、パッチ適用判断、インシデント対応の意思決定)も必要です。
ここで重要なのは、運用を“人に依存しすぎない”ことです。属人化すると、担当者が休むと止まる、知識が引き継げない、という問題が起きます。SaaS/オンプレミスのどちらでも、運用手順書(Runbook)、権限運用手順(Joiner/Mover/Leaver)、障害時の連絡フロー、問い合わせ時に必要な情報のテンプレート、そして復旧手順のチェックリストが必要になります。選定時点でこれらの作成負荷を考慮しないと、導入後に“運用設計が追いつかない”という事態になりがちです。
移行・相互運用:実装よりも“連携”がボトルネックになりがち
導入段階で見落とされがちなのが、既存システムとの連携です。SaaSではAPI連携、SSO(シングルサインオン)、データ連携バッチなどが一般的な選択肢になりますが、オンプレミスではネットワーク設計、ファイル連携、ジョブ連携、認証基盤の調整が課題になりやすい傾向があります。
判断のポイントは「現行の業務フローをどこまで再設計できるか」です。SaaSに合わせて業務を少し変える余地があるなら導入は進めやすくなります。一方、業務が厳密に固定されている場合は、オンプレミスやハイブリッド構成が現実的になることもあります。
移行は単にデータを移すだけではありません。実務では、移行前後で“業務が途切れない”ことが要求されます。たとえば、既存のマスタがどのように更新されているか、参照が同期されているか、データの整合性がどう担保されているかが重要です。SaaSは標準的なデータモデルを持つため、既存データをそのまま流し込めない場合があります。変換やマッピングが必要になると、移行の負荷が増えます。
さらに相互運用の難しさは、権限モデルとデータモデルの差にも表れます。SaaSはテナントやロールの概念があり、オンプレミスのロール設計と一致しないことがあります。その差分が連携や監査に影響します。たとえば、部署ベースでアクセス制御している会社が、SaaSのロールがユーザー属性ベースでしか設計できない場合、権限の同期や棚卸しの運用が増えます。
ログや監査証跡の相互運用も見落とされがちです。SaaSの監査ログをSIEMに取り込む必要がある場合、どの粒度で、どれくらいの頻度で、どのフォーマットで出せるかが重要です。取り込めるが“意味のある粒度にできない”場合、監査要件を満たせず、追加の手作業が発生します。オンプレミスではログ収集基盤を自社で整備できる可能性がある一方、設計・保守の負担が増えます。
移行テストでは、単体テストよりも“障害時の挙動”を重視すべきです。例えば連携バッチが失敗したとき、どこで止まるのか、どんなログが残るのか、誰が気づく仕組みか、リトライポリシーはどうするか、重複登録が起きた場合にどう補正するか、などです。ここが曖昧だと、導入後に運用が複雑化します。
また、並行稼働期間の設計も現実的に重要です。完全切替にするとリスクが高い場合があります。逆に並行稼働を長期化するとコストと運用負荷が増えます。SaaSではデータのエクスポートや同期の仕組みに制約があることもあるため、並行稼働の現実性を契約・仕様として確認する必要があります。オンプレミスではデータの整合性を自社で管理できる分、設計の自由度がある反面、運用が複雑化しやすいです。
業務要件別の傾向:向いている領域と注意点
すべての業務がSaaS一択、あるいはオンプレミス一択というわけではありません。一般的な傾向としては、次のような整理が役立ちます。
- 標準機能が多い業務(例:勤怠・会計の周辺領域、情報共有、ワークフローなど)ではSaaSの導入メリットが出やすい。
- 固有要件が強い業務(例:厳密なデータ加工、特殊な認証連携、既存基盤への深い組み込み)ではオンプレミスが適合する場合がある。
- データ主導の業務(分析、保管、良い運用)では「保存・削除・持ち出しの方針」が決定打になりやすい。
ただし最終判断は、ベンダーの提供条件(監査ログ、鍵管理、データ移行手段、SLA、変更管理)を契約と設計で詰めた結果になります。
業務の種類によって、評価軸が変わることを意識してください。たとえば情報共有やワークフローは、標準機能の適用がうまくいけば短期間で価値が出やすいです。一方、そこに絡む監査要件(いつ誰がどの文書を見た/変更したか)や、削除や改ざん防止の要件が厳しい場合、SaaSでもオンプレでも“監査の作り方”が勝負になります。
会計や勤怠の周辺領域では、業務要件が標準化されていることが多くSaaSと相性が良いと言われます。しかし実務では、例外処理や既存のマスタ連携、締め処理のタイミング、データの証憑保管(契約期間や検索性)などが絡み、結局は連携とデータライフサイクルが支配的になります。つまり「標準機能が多い=SaaSが勝つ」という単純化は危険です。標準機能により導入が早まる一方、監査や連携の設計を軽視すると後でコストが増えることがあります。
固有要件が強い業務でオンプレが選ばれやすいのは、既存基盤との深い統合が必要な場合です。しかしオンプレを選んでも、統合の“接点”が増えるほど複雑になります。例えば特殊な認証連携が必要な場合、IdP(認証基盤)との相性、トークン更新、セッション管理、失効時の挙動などが影響します。結局、オンプレでも認証・認可の設計は避けられません。
データ主導の業務では特に「データのライフサイクル」が決定打になります。保存期限、削除のタイミング、復元可能性、バックアップからの削除挙動(完全削除までに時間がかかるのか)、契約終了時の返却・削除の証跡などが要件になります。SaaSではこれらが仕様として明示されていない場合があります。オンプレでは設計の自由度がある反面、運用と検証が必要です。ここが要件と整合している方が勝ちます。
信頼できる根拠の考え方:統計は“出典”を確認する
クラウド移行に関する市場データは、各調査会社や公的機関のレポートとして多数存在します。しかし、調査手法や対象(国、業種、企業規模)によって見え方が変わります。判断の際は、統計やトレンドを「自社の意思決定に直結する要素」へ落とし込むことが大切です。
たとえば、総務省が公開する情報通信分野の資料や、IPA(情報処理推進機構)によるセキュリティ関連の指針、ならびにNISTのクラウドガイダンスなどは、導入判断の“チェック観点”を固める際に参照価値があります。具体的な統計や数値を引用する場合は、必ずレポート名・年度・対象を確認してください。
要件主導で判断すると、統計の役割は「自社がどう判断すべきか」を直接決めることではなく、「見落としがちな論点を拾うこと」に変わります。たとえば、クラウド導入で運用負荷が軽減されるというデータがあっても、自社の連携方式が特殊であれば、その効果が相殺される可能性があります。逆にオンプレの運用が重いというデータがあっても、既に監視・更新の基盤が整っていて人材が確保できているなら、差が縮まります。
また、統計には“定義の違い”が存在します。たとえば「クラウド」と一言で言っても、SaaSだけを指すのか、IaaSやPaaSを含むのかで意味が変わります。「セキュリティが向上した」という主張も、どの指標(インシデント件数、脆弱性検知、監査対応時間など)で評価されたのかが重要です。ここを確認しないと、根拠のない説得になりがちです。
したがって、統計を使う場合は、次の運用に落とし込むと効果的です。第一に、統計が示す“傾向”を自社の要件に照らして分解する。第二に、自社にとって重要な指標(監査対応、復旧時間、運用工数)に変換する。第三に、ベンダーの提案(SaaS側の仕様やオンプレ側の運用計画)と結びつけて検証する。このプロセスを踏むと、統計は議論の根拠としてではなく、要件設計の補助として機能します。
専門家視点の比較:見落としやすい差分
現場で差が出るのは、「機能」よりも次の差分です。
- 監査ログと証跡:誰がいつ何をしたか、粒度と保管期間、改ざん耐性の考え方。
- 更新・変更管理:SaaSはリリースが計画的に提供される一方、オンプレミスは更新計画が必要。
- 鍵管理:暗号化の有無だけでなく、鍵をどのように管理するか。
- データ移行性:エクスポート形式、移行ツール、完全削除や契約終了時の処理。
ここを契約・設計で明確にすると、導入後の“想定外”が減ります。
見落としやすい差分をもう少し具体化します。監査ログでは、例として「管理者操作(権限変更、削除、エクスポート)のログが取得できるか」「一般ユーザーの操作ログと同じ粒度で追えるか」「テナントや組織の単位で検索できるか」が挙げられます。証跡には“検索性”も含まれます。監査人が必要な期間・条件で抽出できないログ設計は、要件未達になりやすいです。
更新・変更管理では、SaaSのリリースが頻繁であること自体はメリットにもデメリットにもなります。メリットはセキュリティ修正が早く適用されること。一方デメリットは、業務フローや連携(APIの挙動、フィールドや画面の変更)が影響を受けることです。重要なのは“変更の事前連絡”と“影響評価の余地”です。SaaSなら、リリースノート、変更通知、互換性維持の方針、テスト環境(あるいは限定環境)の提供が重要になります。オンプレなら、更新のためのメンテナンスウィンドウ設計、互換性確認、ロールバック計画の有無が重要になります。
鍵管理は、暗号化のオンオフよりも“運用の権限”に関係します。鍵をベンダーが完全に管理するのか、顧客が管理するのか(BYOK/HYOKなどの考え方)、鍵のローテーション手順、鍵紛失時の扱い、復旧時の再暗号化やデータ復元などが要件になります。ここを曖昧にすると、監査やインシデント対応時に説明不能な状態になります。
データ移行性は、契約終了時だけでなく、将来の業務変更にも影響します。例えば、別SaaSへ乗り換える可能性がある、オンプレへ戻す可能性がある、あるいはデータを分析基盤へ移す必要がある、などです。移行の現実性は、エクスポートの形式(CSV、JSON、専用形式)、完全性(添付ファイルや属性も含むか)、整合性(参照関係が保持されるか)、スキーマ変更への追従性、そして移行ツールの有無で決まります。これをPoCで検証しておくと、選定の不確実性が減ります。
条件・要件を先に決める:SaaS/オンプレミス選定の手順
選定の成否は、要件定義の質で決まります。ここでは、実務で使える進め方を、比較表の直前に押さえておきます。
- 目的の明確化:何を改善したいのか(運用負荷、コスト、速度、統制など)。
- データ分類:機密/準機密/公開など、データの種類ごとに取り扱い方針を整理。
- 責任分界の要件化:インシデント、脆弱性対応、ログ保全、更新の責務を洗い出す。
- 連携要件:SSO、API、既存DB、ファイル共有、監視統合などを列挙。
- 移行現実性:移行手順、テスト計画、並行稼働期間、ロールバック方針。
- 運用体制:担当者、夜間対応、監視、権限管理、教育計画。
この手順を現場で回す際は、「要件を文章で書く」だけでは不十分です。要件は“テスト可能”である必要があります。たとえば「ログは十分に取得できること」では曖昧です。「監査ログは誰が(ユーザーID)、いつ(タイムスタンプ)、何を(アクション)、どの対象(リソースID)に対して実行したかを、少なくとも12か月検索できること」まで落とすと評価ができます。要件をテスト可能な形にすることが、後工程のPoCを効率化します。
目的の明確化も、単に「コスト削減」だけでは危険です。コスト削減が目的であっても、セキュリティ要件が厳しいなら、必要な投資を削ることはできません。そのため、目的は複数でも良いので優先順位をつけてください。たとえば、セキュリティ優先度が最上位で、その次に運用工数、最後に初期コスト、などです。優先順位がないと、PoCの結果で“どの妥協を許すか”が決められず、結論が先延ばしになります。
データ分類は、システム内のデータを網羅する形で整理することが必要です。ユーザ情報、業務データ、添付ファイル、ログ、連携データ、バックアップ、検索インデックスなど、データの形は多様です。分類の粒度が粗いと、暗号化や削除の要件がどこにも適用されない状態になります。オンプレ・SaaSの差以前に、自社のデータ分類の整備が前提になります。
比較表:SaaSとオンプレミスの判断材料(表のみ、リンクなし)
| 観点 | SaaS(提供者運用) | オンプレミス(自社運用) |
|---|---|---|
| 運用責任 | ベンダーが更新・基盤運用を担う範囲が大きい。利用者は権限・設定・業務運用が中心。 | 自社が基盤・アプリの運用、監視、保守計画を担う。 |
| セキュリティ統制 | 契約と設定で統制。鍵管理やログ保全の要件確認が必須。 | 細部まで設計できる可能性があるが、パッチ適用やログ運用の責任も自社。 |
| 可用性・復旧 | SLAや復旧方針の確認が重要。RTO/RPO整合を契約で確認。 | バックアップ、冗長化、復旧手順を自社で実装し検証する。 |
| コスト構造 | 月額/年額など利用料が中心になりやすい。運用人件費や連携コストも加味する。 | 初期投資と保守契約、運用人件費が中心。更新・更改のタイミングを見込む。 |
| スケーラビリティ | 需要に合わせて契約・設定で調整しやすいことが多い。 | 物理/仮想基盤の増強計画が必要になりやすい。 |
| 移行と終了時 | データエクスポート、契約終了時の削除・返却条件を契約で確認する。 | 移行手順は自社で設計し、リプレース時の互換性も検討する。 |
| 変更管理 | ベンダーのリリースに依存するため、影響範囲の確認とテスト運用が鍵。 | 自社計画で更新できるが、適用判断と検証の負荷が発生する。 |
| 適合しやすいケース | 標準機能活用、短期で立ち上げたい、運用負担を抑えたい。 | 厳密な統制、特殊要件、既存基盤との深い統合が必要。 |
ステップ別ガイド:SaaSかオンプレミスかを決める実務フロー
ここからは「条件/要件→判断」の順で、現場で使える手順を提示します。
-
現行課題を定義する
例:運用工数が過大、更新が追いつかない、統制が弱い、監査対応が煩雑など。課題を数行で言語化します。
-
データ分類と保護要件を確定する
機密性、保存期間、アクセス経路、削除要件、ログ保全の要件を棚卸しします。ここが曖昧だと比較が崩れます。
-
責任分界を明文化する
インシデント対応、脆弱性対応、更新適用、問い合わせ窓口、監査証跡の提供範囲を“書ける形”にします。
-
連携方式を決める
SSO、API、バッチ、データ同期、監視の統合方法を要件化。SaaS/オンプレミス双方で実現できる範囲を検証します。
-
PoC/テスト計画を立てる
機能のデモではなく、権限、監査ログ、データ移行、障害時の挙動など“運用に直結する点”をテスト対象にします。
-
TCOで比較し、意思決定期限を置く
初期/運用/更新/移行/教育の費用を含めて比較。さらに「いつまでに決めるか」を決め、良いの迷走を防ぎます。
-
導入後のガバナンスを設計する
ユーザー教育、権限レビュー、ログ監視、変更管理の運用ルールを先に作り、定着させます。
このフローに沿って進めると、判断が“プロダクト選定”から“システム設計”へ移行します。実際のプロジェクトでは、ベンダー比較表の前に、社内の論点が整理されているかどうかで進捗が大きく変わります。たとえば「監査ログが必要」という要望は、多くの現場で出ますが、ログの粒度や検索性まで要件化されていないケースが多いです。その状態でベンダー比較を始めると、デモで見える範囲だけが良く見えて、PoC後に要件未達が発覚します。時間が足りなくなり、結果として妥協が“暗黙”になります。
PoCを設計するときは、「誰が評価し、何をもって合否とするか」を事前に決めてください。IT担当だけでなく、監査部門、法務、セキュリティ、現場部門まで関与させることが重要です。ログの意味を理解するのは監査部門、データ移行の現実性を理解するのは業務部門やデータオーナー、権限設計の妥当性を評価するのはセキュリティやIT運用です。役割を明確にすると、PoCの評価がブレません。
また、障害時の挙動テストは軽視されがちですが、運用の品質を決めます。たとえばSSO障害が起きたときに、ユーザーがどうなるのか(ログイン不可、遅延、迂回手段の有無)、API連携が失敗したときにリトライするのか、データ同期が遅延したときにどう検知されるのかなどを確認します。これらはデモでは見えづらいポイントですが、テスト計画に含めることで差が出ます。
条件・要求事項:選定で特に確認すべきチェックリスト
以下は、導入前の条件/要求事項として実務で役立つ観点です(すべてが必須という意味ではありませんが、欠落すると後で問題化しやすい項目です)。
- 監査対応:監査ログの提供範囲、保管期間、エクスポート方法。
- データのライフサイクル:保存・バックアップ・削除・契約終了時の処理。
- 暗号化:通信/保存時の暗号化、鍵管理の方式。
- 権限管理:SSO連携、最小権限、権限の棚卸し手順。
- 障害時の運用:一次切り分け、連絡体制、復旧の責任範囲。
- 性能・スケール:ピーク時の応答、同時利用、バッチの実行時間。
- 変更管理:リリース予定、互換性、検証環境の有無。
このチェックリストは、さらに“形式”として整備していくと実務で強くなります。たとえば、各項目に対して「必須/望ましい」「評価方法(ドキュメント確認、設定確認、テスト実施)」「受入基準(数値、期間、検索性)」を紐づけます。ベンダーに問い合わせるときも、同じ形式で質問すれば、回答の粒度が上がり、比較が容易になります。
監査対応については、ログだけでなく、監査のための“運用”も要件化してください。監査人が必要とする期間の抽出を、どの頻度で誰が実施するのか、抽出結果をどう保管するのか、抽出作業の再現性をどう担保するのか、などです。SaaSはログエクスポートに制限があることがあるため、監査の運用と整合しているかが重要です。
データライフサイクルも同様に、削除が“いつ反映されるか”が重要です。削除依頼は即時に消えるとは限りません。バックアップの世代管理や、ログの非同期消去(削除要求から消去完了までの時間)などが要件に影響します。完全削除を求める規程があるなら、SaaSの場合はベンダーの削除プロセスと証跡提供の可否を契約段階で確認してください。
暗号化については、暗号化されているだけでは足りないケースが多いです。鍵のローテーション、アクセスの監査、復旧時の鍵の取り扱い、鍵を顧客が管理する場合の責任分界(鍵紛失時や設定ミス時の復旧)なども確認対象になります。
権限管理は、技術設定だけでなく、運用のプロセスが要件です。退職や異動の反映(Joiner/Mover/Leaver)、権限棚卸しの頻度、権限付与の承認プロセス、特権アカウントの扱いなどを定義しないと、最小権限が崩れます。SaaSはアカウント管理が集中しやすい一方で、運用ルールが整わないと棚卸し工数が膨らむことがあります。
FAQs:よくある疑問に専門家として回答
Q1. SaaSとオンプレミス、どちらがセキュリティに強いですか?
A. 一概には言えません。重要なのは「契約と設定でどの統制が確保できるか」と「運用責任がどこにあるか」です。SaaSはベンダー側のセキュリティ運用に依存する範囲が大きい一方、オンプレミスはパッチ適用や監視など自社運用の成熟度が鍵になります。監査ログ、鍵管理、インシデント対応の責任分界を重点的に確認してください。
補足として、セキュリティは“機能”より“運用”が差を生む領域があります。たとえばSaaSで2要素認証が提供されていても、利用者が回避できる設定(例:例外運用)を放置していれば統制は崩れます。オンプレミスでも、脆弱性の評価と適用判断が回っていなければ同様です。したがって、要件化された統制がどれだけ実装・運用されるかで判断します。
Q2. コストはSaaSの方が安いのでしょうか?
A. 利用料は安く見える場合がありますが、TCOで比較すると結論が変わることがあります。連携費、移行費、運用人件費、監査対応、将来の利用量増加、更新・更改のタイミングなどを含める必要があります。見積には「前提条件」と「含まれる範囲」を明確化しましょう。
実務での注意点は、「比較の期間」を揃えることです。3年比較なのか5年比較なのかで結論が変わります。またオンプレは初期が重く、SaaSはランニングが重い傾向があるため、支出タイミングも合わせて比較します。資金繰り(キャッシュフロー)も意思決定に影響するため、経営層と目線を合わせておくと衝突が減ります。
Q3. オンプレミスを選ぶべきケースはどんな時ですか?
A. データ取り扱いの要件が厳格で、自社環境での統制が強く求められる場合や、既存基盤との深い統合が必要でSaaS側の提供条件では満たしにくい場合です。ただし、運用体制と更新・保守の負担を現実的に見積もることが条件になります。
補足として、「統制が強い=セキュリティが強い」という短絡は避けるべきです。オンプレは統制を設計できる自由度が高い反面、その統制を回す人材と手順がなければ統制は空文化します。よって、要件だけでなく“運用を回せるか”を最初に評価することが重要です。
Q4. SaaSからオンプレミスへ移行(または逆)は可能ですか?
A. 技術的には可能なことも多いですが、実務では「データ移行性」「連携の作り替え」「権限モデルの差」「運用プロセスの再設計」が課題になります。特にSaaS側のデータエクスポート機能や終了時の削除/返却条件は、契約段階で確認しておくべきです。
移行可能性は、技術(エクスポート形式)だけでなく“運用(いつ、誰が、どう検証するか)”まで含めた現実性で判断します。移行を想定しているなら、選定時点でPoCに移行テスト(抽出→変換→再投入→整合性検証)を入れておくと確度が上がります。
Q5. 導入前にやるべきPoC(試験)は何を見れば良いですか?
A. 機能デモではなく、権限設計、監査ログの取得、データ連携の品質、障害時の挙動、性能要件、ユーザー教育のしやすさなど“運用に直結する項目”を確認してください。テストの合否基準(受け入れ条件)を事前に決めると評価が安定します。
PoCの受入基準は、定量と定性の両方を混ぜるのが効果的です。定量はRTO/RPOや処理時間、検索結果の一致率など。定性は、監査ログが読み取れるか、権限設計が業務運用に耐えるか、運用手順が現実的か、といった観点になります。
Q6. ハイブリッド構成は有効ですか?
A. 有効な場合があります。例えば、一部業務はSaaSで迅速に導入しつつ、データ統制が強い領域はオンプレミスで運用するなどです。ただし、連携・権限・ログ統合の設計が複雑化しやすいため、運用ガバナンスを先に作ることが前提になります。
ハイブリッドは「一見すると最適」に見えることがありますが、責任分界が増えます。SaaSとオンプレで監査ログや障害対応の手順が異なる場合、運用担当が混乱しやすいです。運用ガバナンス(統制の共通ルールと例外の扱い)を先に設計しないと、統合管理が破綻します。
業界実務の結論:SaaSとオンプレミスは“選定後に差が出る”
最終的に、SaaSとオンプレミスの優劣は導入してから露呈します。SaaSは契約と設定、オンプレミスは運用設計と更新計画が差を生みます。ですので、導入の前段階で「責任分界」「監査」「データ移行」「障害対応」「連携」を要件化し、テストで検証することが最短距離です。
もし自社の要件(セキュリティ、運用体制、データ分類、連携方式)が整理できていない状態なら、まずはそこを整えることを優先してください。SaaSとオンプレミスの比較は、表面的なコストや雰囲気ではなく、要件適合と運用の再現性で判断するのが、専門家としての結論です。
そして重要なのは、選定が終わった後も要件と運用の整合を維持することです。SaaSはベンダー側の変更が継続的に起きます。オンプレは自社側の更新や人員変更が継続的に起きます。どちらの場合でも、変更管理(変更の影響評価、テスト、承認、ロールバック)と、監査・インシデント対応の手順が継続運用できることが、長期的な成功を左右します。
要件主導のアプローチは、選定だけでなく、導入後の改善サイクルにも適用できます。たとえば導入後に「ログ検索に時間がかかる」「権限棚卸しが想定より重い」「連携バッチのリトライ設計が不十分だった」といった課題が見つかったら、改善を“感覚”ではなく“要件(評価基準)”に立ち返って見直します。そうすることで、チームの学習が積み上がり、次の案件での判断精度が上がります。
参照ガイド(出典の確認方法)
クラウド/セキュリティの判断観点を固める際は、総務省などの公的資料、IPAのセキュリティ関連の指針、NISTのクラウドガイダンス、ならびに主要調査会社の公開レポートなどを参照すると、議論の精度が上がります。統計や数値を用いる場合は、必ずレポートの年次・対象・定義を確認してください。
次の一歩:貴社で扱うデータの分類と、監査・インシデント対応の責任分界を先に書き出し、その要件に対してSaaS(提示条件)とオンプレミス(実装・運用計画)を対応表で評価することをおすすめします。