SaaSとオンプレミスの選び方と比較の要点
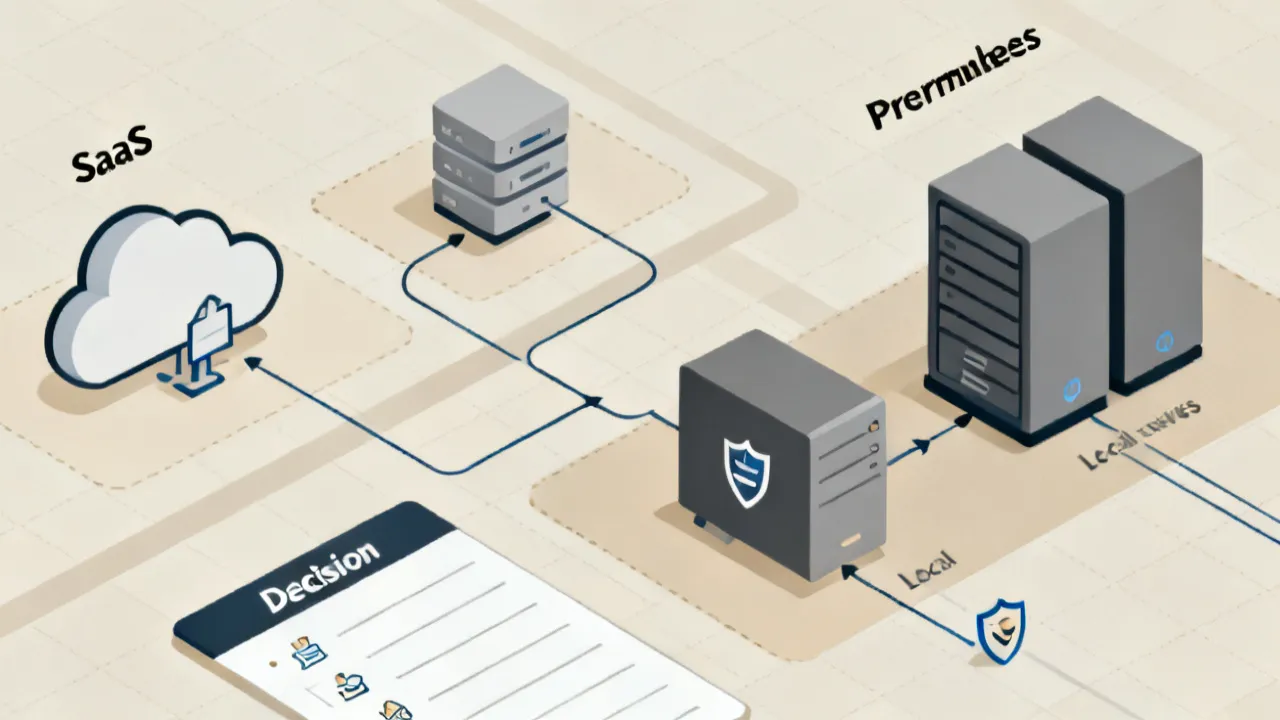
SaaSとオンプレミスの違いを、セキュリティ・運用・コスト・拡張性の観点から整理し、意思決定に必要な判断軸を提示します。SaaSは提供者が運用するクラウド型、オンプレミスは自社環境で稼働させる形です。背景として、情報システムの要件(データ所在、監査、連携、災害対策)が選択を左右します。
最初に結論:SaaSかオンプレミスかは「要件」で決める
クラウドの利便性を享受できるSaaSと、自社で統制できるオンプレミス。この二択は好みではなく、業務要件とリスク許容度で決まります。特に重要なのは、(1)データの取り扱い要件、(2)セキュリティ設計の自由度、(3)運用体制とスキル、(4)拡張時の影響、(5)監査・証跡の作り方、です。
実務では、同じ業種・同規模でも「扱うデータの性質」と「社内で求める統制水準」が異なるため、最適解が分かれます。たとえば、外部連携が多くスピード重視ならSaaSが適しやすく、一方でネットワーク分離や厳密な変更管理が必須ならオンプレミス(またはそのハイブリッド)が選ばれます。
以下では、業界でよく起きる意思決定の落とし穴を避けるために、専門家の視点で論点を順序立てて解説します。単なる比較論ではなく、「なぜ失敗するのか」「何を事前に揃えると意思決定がブレないのか」を中心に整理します。
背景:SaaSとオンプレミスを押さえる基本定義
SaaS(Software as a Service)は、ソフトウェアがクラウド上で提供され、利用者はブラウザ等からアクセスして利用します。機能更新、可用性確保、基盤運用などの多くは提供者側で担われます。利用者は設定、権限設計、データ入力・出力、連携の設計に集中しやすいのが特徴です。
一方でSaaSは「便利だから楽」という単純な話になりません。実際には、SaaS特有の責任分界と運用設計(例:連携障害時の業務継続、設定変更の統制、ログの保全と閲覧、ベンダー更新の影響評価)を、利用者側がきちんと設計し直す必要があります。
オンプレミスは、ソフトウェアを自社のサーバー(データセンターを含む場合もありますが、運用主体が自社である点が重要)で稼働させる方式です。更新や構成、ネットワーク設計、ログ保全などを自社のルールで統一しやすい反面、運用負荷や設備投資・保守契約の管理が課題になります。
なお実務では、「オンプレミス=古い/SaaS=新しい」のような単純な対立ではありません。セキュリティ要件や監査要件、業務の特性によって合理的に選択が分かれ、結果としてハイブリッド(併用)も頻繁に見られます。たとえば、基幹データはオンプレで厳格に保持しつつ、周辺業務(申請・ワークフロー・情報共有)をSaaSで素早く回す、という設計が現実的に成立します。
最重要論点1:セキュリティとデータ取り扱い(責任境界の設計)
意思決定で最初に確認すべきは、責任境界(RACIに近い整理)です。SaaSでは、基盤や一部のセキュリティ対策が提供者に委ねられます。オンプレミスでは、自社がより多くを自己完結させます。
このとき重要なのは「一般論としてSaaSは安全/オンプレは安全」といった議論を避け、どの統制を誰がどう実施するかを要件として固定することです。ここが曖昧だと、監査で責任の所在が衝突したり、インシデント対応で初動が遅れたりします。
具体的には、次の観点でギャップを洗い出します。
- データの所在と転送:入力データがどこで処理・保存されるか、暗号化や転送経路、バックアップ方針。たとえば、SaaSでは「保存場所(リージョン)」「転送経路(TLS有無)」「バックアップの暗号化有無」「サポート担当者のアクセス経路」まで確認します。
- アクセス制御:認証方式(SSO/SAML等)、権限の粒度、管理者アカウントの扱い。オンプレではLDAP/AD連携や権限設計が自由度高い一方、SaaSでは提供仕様の制約があるため、要件(最小権限・職務分掌・特権アカウント管理)を満たせるかが重要です。
- 監査ログ:誰がいつ何をしたかの証跡を、どの粒度で、どれだけの期間保持できるか。監査ログについては「記録されるか」ではなく「誰が閲覧できるか」「改ざん耐性」「エクスポートのしやすさ」も要件化します。
- 脆弱性対応:SaaSは更新頻度・適用タイミング、オンプレはパッチ適用の運用体制。脆弱性情報の通知経路、重大度に応じた対応期限、緊急時の遮断手順が論点になります。
- インシデント対応:障害時・侵害時の連絡手順、切り分け、再発防止のプロセス。とくにSaaSでは、初動の観測(どこまでログが見えるか)と封じ込め(設定変更で制限できるか)が鍵です。
ここで重要なのは、ベンダーの説明をそのまま受け取るのではなく、自社のセキュリティ要求仕様に照らして「満たせるか/満たせないか」を確認することです。要件を満たせない場合は、追加の統制(例:ログ保全のための外部保管、アクセス制御の補強、暗号化の追加レイヤ)で埋めるか、そもそも採用しないかを判断します。
さらに現場では「要件」だけでなく「運用で事故らない設計」を求められます。たとえば、SaaSでよくある落とし穴は「権限変更は管理コンソールで可能だが、変更申請・承認プロセスと連動していない」点です。結果として、監査では後追いで説明が必要になり工数が増えます。逆にオンプレでは「パッチ適用が後回しになり、運用負荷が高まり結局遅延する」ことがよくあります。どちらも“技術”ではなく“統制と運用”が弱点になることを前提に考えると判断精度が上がります。
最重要論点2:運用と可用性(「楽になる」ではなく「設計が変わる」)
SaaSは、基盤の可用性や更新の多くを提供者側が実施するため、運用が軽くなる一方で、利用者側の設計も変わります。たとえば、アプリ連携やデータ連携の失敗時に、どのように業務を継続するか(リトライ、キュー、手動復旧手順など)を改めて定義する必要があります。
オンプレミスでは、可用性を自社で設計するため、冗長化やバックアップ、災害対策、保守契約の内容が運用品質を左右します。設備や契約の見直しが定期的に必要になります。
結論として、どちらが「より高い可用性」と決め打ちできるわけではありません。重要なのは、要求される業務継続レベル(RTO/RPO等)を満たす設計になっているかです。
ここでRTO/RPOを“言葉”として終わらせないことが大切です。たとえば、RTOが短い(復旧時間が必要)業務では、SaaSの障害時に「代替手段(手作業・別チャネル)」が本当に用意されているか、さらにオンプレで短いRTOを狙うなら、冗長化だけでなく切替の手順(手動/自動、切替責任、テスト頻度)まで設計が必要です。
また、可用性は「サービスが落ちない」だけではなく、「連携が止まらない」「データ整合性が保たれる」も含みます。SaaS連携でありがちな問題は、外部APIのレート制限や仕様変更によって、夜間バッチが失敗し続けて業務が滞るケースです。オンプレでは、ミドルウェアの設定差やバージョン差で再現性ある障害が起こり、復旧に時間がかかることがあります。
このため、運用設計として以下を要件・設計書に落とし込むのが望ましいです。
- 障害分類と初動手順:アプリ障害、連携障害、権限障害、データ整合性異常など、影響範囲ごとの切り分け観点。
- 観測(Observability):メトリクス、ログ、トレースの取得方法。SaaSでは取得可能なログ粒度と抽出方法を確認し、オンプレでは監視基盤の整備が鍵。
- 復旧手順:ロールバック、再投入、手作業の切替、関係者通知。
- 運用テスト:DRテスト、権限棚卸、連携の疎通テスト、更新影響のリハーサル。
最重要論点3:コスト構造(初期費用と総所有コストの見取り図)
コストは「月額か初期費用か」だけで判断すると失敗しやすいです。実務ではTCO(総所有コスト)として、以下を期間で比較します。
- SaaS:サブスクリプション費用、初期設定費、データ移行費、連携開発費、管理工数、追加オプション(監査ログ、権限管理高度化など)。
- オンプレミス:初期導入費(サーバー・ミドルウェア等)、ライセンス、構築費、保守費、運用人件費、更新・更改費、電源・空調等の間接費。
ここで一つ注意点があります。見積もり時点の単価だけでなく、利用範囲の拡大(ユーザー増、拠点増、データ増)に伴う増分コストがどう変化するかを確認します。SaaSはスケール時の増額が比較的見通しやすいことが多い一方、オンプレは更改や設備増強のタイミングで費用が大きく動きます。
加えて「コストの時間分布」も見落とされがちです。たとえばオンプレは初期投資が大きいので会計上の負担が増えやすく、SaaSはランニング費用が積み上がるため、数年後に“想定より膨らんだ”という認識ズレが起こります。実務では、次の観点を合わせて評価すると議論が収束します。
- 契約の縛り:最低利用期間、解約時の料金、データ返却/削除の条件。
- 従量課金の条件:API呼び出し回数、データ容量、アクティブユーザー数、ストレージ/バックアップ上限。
- 追加開発/統制工数:連携開発やログ保全のための追加費用は、初期見積に含まれないことがある。
- 運用人材のコスト:オンプレは運用人材の確保が必須。SaaSも“運用ゼロ”ではなく、問い合わせ対応や設定統制に一定の役割が必要。
さらに、SaaSは“便利だがカスタマイズしづらい”場合があります。その場合、要求が増えるほど追加アドオンや外部開発費が発生し、TCOが跳ねることがあります。逆にオンプレは“作り込めるが、更新が面倒”なため、機能要件の変更が多い領域では更改コストが増える可能性があります。
最重要論点4:拡張性と移行(変化に対する強さ)
組織が成長する、業務が変わる、規制が変わる――こうした「変化」は、SaaS/オンプレどちらにも必ず来ます。そのときの強さは、技術的な拡張性だけでなく移行・運用変更の難易度で決まります。
SaaSは、ベンダー側の更新により機能や挙動が変わる可能性があります。だからこそ、自社の業務フローへの影響評価、テスト計画、権限・設定の保守が重要です。一方オンプレは、機能更新やバージョンアップを自社主導で計画できる利点がある反面、アップグレードの工数とリスクを見積もる必要があります。
拡張と移行という観点では、特に次の2種類の“移行”を分けて考えると見落としが減ります。
- データ移行:既存データを新システムへ移す作業。フォーマット、スキーマ、整合性、欠損・重複の扱い、切替時の停止許容時間が論点。
- 運用移行:誰がどう運用するか(問い合わせ、権限申請、監査対応、変更管理、障害時の切り分け)。システム移行より運用移行の方が“長期的なコスト”として効いてくることがあります。
SaaSでの移行失敗例としては、APIの仕様が想定と異なり、連携を作り直すケースがあります。オンプレでは、既存のデータモデルが複雑で、移行後に整合性問題が出て運用で吸収する羽目になるケースがあります。どちらの場合も、PoC(技術検証)で「最初はうまく動く」だけで終わらせず、例外系(エラー、部分障害、遅延)まで含めて確認することが重要です。
また“ベンダーロックイン”も移行の難易度に直結します。SaaSでは、エクスポート可能なデータ形式、APIの利用条件、退会時のデータ返却手順、エンドツーエンドのログ抽出が論点になります。オンプレでも、ミドルウェアやライブラリ、独自スキーマへの依存が強いほど、別製品へ移るコストが上がります。
最重要論点5:監査・ガバナンス(「証跡の作り方」が鍵)
監査対応を考えると、SaaS/オンプレの差は「ある・ない」ではなく「どう設計できるか」です。たとえば、ログの保存期間、閲覧権限、改ざん耐性、エクスポート形式、監査報告の作成方法が問われます。
企業の統制文化(申請→承認→実施の運用、変更管理の厳格さ)と整合しているかを確認することが、結果的に監査工数の削減につながります。
監査の現場で実際に困るのは「後から説明ができない」ことです。たとえば、SaaSで権限変更はできるが、いつ誰が変更したかの証跡が要件の粒度に達していない、あるいはログのエクスポートが難しく監査期間に間に合わない、といった事態が起こります。オンプレであれば、ログ設計は自由度がある一方、ログ保管やアクセス制御、運用の定着が不十分だと結局同じ問題になります。
監査対応は、次の要素をセットで設計するのが現実的です。
- ログ粒度:イベント単位(例:ユーザー作成、権限変更、データダウンロード、設定変更)で必要な粒度を決める。
- 保管期間:規程や監査サイクルに合わせ、一定期間の保持が可能かを確認する。
- アクセス制御:監査ログにアクセスできる人を最小化し、特権利用の証跡も残す。
- 改ざん耐性:保存方式(WORM相当、改ざん検知、鍵管理)と監査ログ保全の考え方。
- 証跡のエクスポート:監査期間に必要な形式で取り出せるか。PDF/CSV/JSON等の形式だけでなく、タイムスタンプや整合性が揃っているかも確認。
加えて、ガバナンスはログだけではありません。変更管理(構成・設定・スクリプト・連携条件の変更)をどう統制するかも重要です。SaaSは設定がGUI中心になりがちで、変更履歴の管理が弱いと監査対応が苦しくなります。オンプレは設定ファイルやコードに寄るため、Git運用やCI/CD、承認プロセスを整備できると強い一方、運用が属人化すると証跡が不足します。
「SaaSが向くケース」目安
次の特徴がある場合、SaaSは合理性が高くなりがちです。
- 導入までのリードタイムを短縮したい(立ち上げの速さが価値になる)。
- 利用規模が段階的に増える(拡張コストの見通しを重視)。
- 連携先が多く、APIや標準連携を活用して改善サイクルを回したい。
- 運用担当の人数が限られ、基盤運用より業務改善に力を割きたい。
ただし、要件として「データを自社保管しないと監査に耐えない」「特定のネットワーク条件が絶対」という前提があるなら、オンプレ(または限定的なハイブリッド)を優先する方が安全です。
より具体的には、以下のような状況でもSaaSがフィットしやすいです。
- 業務プロセスの標準化が進んでいる:SaaSの標準機能に寄せられるほど、カスタム開発や例外対応が減り、運用が安定します。
- 変更頻度が高い:マーケットや規制対応で業務が頻繁に変わる場合、ベンダー更新の恩恵が大きい一方、影響評価の仕組みが必要です。
- セキュリティ統制の“追加レイヤ”が設計できる:ログ外部保管、キー管理、データ分類に応じた利用制御など、SaaSの制約を補う設計が可能。
「オンプレミスが向くケース」目安
オンプレミスは、次の特徴がある場合に選ばれやすいです。
- ネットワーク分離、特定セグメント内稼働、詳細な通信制御など、インフラ側の要件が強い。
- 監査や統制の設計を自社ルールで極めたい(ログ・鍵・設定の取り扱いを内製化したい)。
- 既存資産との密結合が強く、SaaSの連携方式では要件を満たしにくい。
- オフライン運用や特定時間帯の制約など、運用条件が厳格。
一方で、運用人材の確保や更改計画を前提にしないと、導入後に「思ったより忙しい」「更改が重い」となりやすい点は注意が必要です。
オンプレが特に有利になるのは、“自由度が必要”なときです。たとえば、暗号鍵管理を組織の標準KMSやHSMと完全に統合したい、監査ログを自社のSIEMへ完全連携させたい、通信の経路制御(プロキシ、ゲートウェイ、FWルール)を特定要件で実装したい、といったケースです。
ただし、“自由度=良い”ではありません。オンプレは自由度と引き換えに、セキュリティ更新や監視、バックアップ、災害対策などの責任も増えます。つまりオンプレで選ぶべき条件は「責任を取れる体制がある」「運用を設計・テストできる」「更改の計画がある」の3点が揃うことです。これが欠けると、SaaSよりもリスクが増える場合があります。
比較表:SaaSとオンプレミスの判断軸(要点整理)
| 観点 | SaaS | オンプレミス |
|---|---|---|
| 責任境界 | 提供者と利用者で分担。基盤・更新の多くが提供者側。 | 利用者がより多くを自社管理(更新・構成・運用を内製寄り)。 |
| セキュリティ | 提供仕様に基づく設計。認証/ログ/暗号化の適合確認が重要。 | 自社設計の自由度が高い。鍵管理やログ設計も要検討。 |
| 可用性 | 提供者のSLAや冗長設計を前提に、自社連携の耐障害設計が鍵。 | 冗長化・バックアップ・災害対策を自社で計画。 |
| コスト | サブスク中心。利用拡大に応じた増分を見通す。 | 初期投資と更改費が大きく動く。保守・運用人件費を加味。 |
| 拡張性 | 機能追加や利用増は比較的スムーズになりやすい。 | 設備更改や構成変更が必要になる場合がある。 |
| 更新 | 提供者都合の更新影響を評価し、テスト計画が必要。 | 自社主導で計画できるが、アップグレード工数とリスクを管理。 |
| 監査対応 | ログ粒度・保存期間・エクスポート可否を要件化。 | ログ設計を自社統制しやすいが運用設計が必要。 |
条件・要件(評価チェックリスト):意思決定の前に揃えること
ここでは、比較検討を進めるために必要な条件/要件を整理します。SaaSとオンプレミスのどちらでも「確認漏れ」が最大の手戻り要因になります。
- データ種別:個人情報、機密情報、契約情報、ログ等の分類を明確化。分類が曖昧だと、暗号化レベルや保持期間の要件が決められません。
- データ所在・保持:保存場所、バックアップ、削除手順、保持期間。削除手順は「論理削除」か「物理削除」か、時間がかかる場合の説明が要ります。
- 認証と権限:SSOの可否、権限の粒度、管理者プロセス。特権アカウントの棚卸頻度や失効手順も含めて確認します。
- 監査ログ:イベント粒度、保管期間、改ざん耐性、エクスポート形式。ログ取得できないイベントがあると監査が成立しません。
- 連携要件:API、データ移行、バッチ処理、障害時のリトライ方針。レート制限やタイムアウト、冪等性の設計も要件化します。
- 運用体制:問い合わせ窓口、障害対応、変更管理、教育計画。SaaSではベンダーとの切り分け責任(誰が調査するか)を明確にします。
- 契約条件:SLA、サポート範囲、契約更改、解約時のデータ返却。解約時のデータ返却形式、期間、費用も見ます。
加えて、意思決定を実装に落とすための“非機能要件”も必ず入れたいところです。たとえば性能(応答時間・同時接続数)、可観測性(ログ/メトリクス取得)、スケール時の挙動(急増への耐性)、サポートの時間帯(夜間や休日の対応)などです。
手順:SaaSとオンプレミスの比較を失敗しない進め方(ステップ)
ベンダー比較だけで終わらせず、「要件→設計→検証→運用」を回すのが実務のコツです。
- 要件定義:業務フロー、データ分類、監査要件、可用性要件、運用体制を文章化。
- 責任境界の整理:セキュリティ/運用/障害対応の分担をRACI風に整理。SaaSでは特に“どこまで見えて、どこまで触れるか”が境界になります。
- 候補比較:SaaSは機能・ログ・権限・連携方式、オンプレは構成・更新運用・保守体制に重点。
- PoC/技術検証:連携(API/データ移行)、権限、監査ログ、性能、障害時挙動を検証。可能なら“例外系”も作り込みます。
- 移行計画の作成:既存データの変換、切替手順、ロールバック、教育。
- 総コスト算定(TCO):期間を揃えて、増分コストと運用工数を加味。初期費用だけでなく、運用費・監査費も見積に含めます。
- 運用設計・定着化:問い合わせフロー、変更管理、定期レビュー、権限棚卸。
- 最終意思決定:要件充足率とリスクを、説明可能な形で経営/監査部門へ提示。
実務では、意思決定会議の前に“設計の意思”が共有されているかが成否を分けます。たとえば、監査部門が求める証跡の粒度と、IT部門が提供するログの粒度がズレている状態でPoCを終えると、その後の手戻りが大きくなります。PoCの結果だけでなく、“要件定義の妥当性”を確認する場を設けると、ブレが減ります。
また、SaaS/オンプレどちらでも、テストは「動作確認」ではなく「運用確認」に寄せるのが効果的です。具体例としては、権限申請→承認→反映→証跡確認までの一連の流れをテストする、連携障害時にリトライして業務が復旧する手順を確認する、といった作り方です。
信頼できる情報源(参照指針)
ベンダー説明や比較記事だけに依存せず、次のような公的・業界の枠組みに基づいて評価すると、議論の精度が上がります。
- ISO/IEC 27001等のISMSの考え方(情報セキュリティ管理の枠組み)。
- クラウドサービスの共通的な管理観点(例:主要なクラウドセキュリティのガイダンスや、監査で参照される枠組み)。
- 技術選定の際のリスク評価手法(自社の内部統制やリスク管理ルールに整合)。
※本記事では特定の数値や断定的な性能比較を、未検証の情報で補わない方針にしています。SaaS/オンプレどちらの評価でも、実環境での検証と契約条件の確認が前提になります。
情報源の扱いとしてもう一つ実務的な注意があります。監査対応のためにベンダーの資料を集めるだけでは不十分で、その資料が要件充足につながっているかを“自社文脈”で再整理する必要があります。たとえば、資料に「監査ログあり」と書かれていても、粒度・保存期間・エクスポート可否が要件と一致しないケースがあります。だからこそ、資料は「一次情報」ではあっても、最終判断は自社要件との突合で行います。
よくあるFAQ(実務で質問される論点)
Q1. SaaSとオンプレミス、どちらがセキュリティに強いですか?
A. 一概に優劣は決められません。重要なのは、認証・権限、監査ログ、暗号化、脆弱性対応、インシデント時の責任分界を、要件に照らして検証することです。SaaSは提供仕様の確認と連携時の設計が鍵、オンプレは運用・パッチ・ログ設計の成熟が鍵になります。
補足として、セキュリティは「技術」だけでなく「運用の確実性」です。SaaSでも、設定変更の承認フローがなく“誰でも触れてしまえる”状態なら統制が崩れます。オンプレでも、パッチ運用が属人化して遅れるならリスクが残ります。したがって、評価では技術要件と運用要件を分けて確認します。
Q2. オンプレミスは高コストになりがちですか?
A. 高コストになりがすいのは事実ですが、理由は単純なライセンス費だけではありません。サーバー更改、保守、運用人件費、災害対策などの運用継続コストが効いてきます。逆にSaaSも、ログや連携、追加機能、利用拡大で増えるため、TCOで比較するのが現実的です。
加えて、“コストの見積に含まれていないもの”が差を生むことが多いです。たとえば、監査ログの外部保管やSIEM連携、連携障害時の監視運用、ユーザー教育など、どちらにも発生し得る費用が見落とされます。見積の粒度を揃えることが重要です。
Q3. SaaSの更新で業務が止まることはありますか?
A. 完全にゼロとは言えません。そこで、更新影響の評価、テスト環境、権限・設定の差分管理、連携先の耐障害設計が重要になります。契約上の更新方針、告知期間、ロールバック可否なども確認対象です。
実務的には、「更新が来たときに何を確認するか」を事前に決めておくと事故が減ります。例えば、権限モデルが変わった場合の影響範囲、APIレスポンスが変わった場合のデータ整合性、フォーム項目の変更があった場合の業務フローへの影響などです。SaaSは更新頻度が高い場合があるため、運用側の確認設計が必須です。
Q4. データ移行はどちらが大変ですか?
A. 移行の難しさは「データ形式」「連携方式」「切替時の要件(停止許容時間)」に依存します。SaaSではAPIやエクスポートの仕様確認が重要で、オンプレでは既存環境の構成差(バージョン差やスキーマ差)を抑える工数が必要になります。
移行が難しい時に共通するのは、“データだけ移した後に業務が回らない”ことです。つまり移行はデータの整合性だけでなく、権限と運用が揃って初めて完了します。移行手順の中に、権限・監査証跡・連携の例外系(欠損や重複)まで含めて評価する必要があります。
Q5. 結局、最適解はハイブリッドですか?
A. ハイブリッドが常に正解というわけではありません。ただ、要件が異なる業務が混在する場合には、SaaSでスピードを確保しつつ、オンプレ(または自社統制の強い運用)で監査・ネットワーク要件を満たす構成が合理的になることがあります。最終的には要件充足と運用可能性のバランスです。
ハイブリッドは設計が難しい一方で、設計の仕方によって強力な選択肢になります。たとえば、データ領域を分け(オンプレで保持すべきデータはオンプレへ)、制御面(権限・監査・ネットワーク境界)を統一し、連携点を最小化することで、統制と運用の複雑さを抑えられます。
まとめ:SaaSとオンプレミスの選定は「判断軸」を揃えることが成功条件
最終的にSaaSとオンプレミスのどちらを選ぶかは、機能の流行よりも責任境界、セキュリティ要求、運用体制、監査の証跡、そして総コスト(TCO)という判断軸で決まります。まずは要件定義から始め、比較表と条件・手順に基づいて検証し、契約条件まで含めて意思決定を行ってください。
もし、貴社の「データ分類」「監査要件」「連携方式」「運用体制(一次対応・変更管理)」が分かっているなら、その情報を軸にSaaS/オンプレの最適な組み合わせをより具体化できます。
最後に、実務で“よくある落とし穴”を文章として整理しておきます。意思決定は資料が揃っていくほど安心しがちですが、実際は「要件が曖昧なまま候補比較を進める」ことが最大の危険です。たとえば、監査部門が求める証跡粒度をIT側が理解できていないままSaaSをPoCすると、後からログ要件が満たせないことが分かり、移行計画ごと作り直しになります。オンプレでも、更新運用が未設計のまま導入し、結局“運用が回らない”問題に直面することがあります。
逆に、要件の言語化ができている組織では、SaaS/オンプレに関係なく検証が前に進みます。責任境界、運用手順、監査証跡、障害時の業務継続、契約条件、そしてTCOの時間分布までを一貫して扱えると、最終的な意思決定は説明可能になり、現場も納得しやすくなります。
したがって、最初の問いは「どちらが良いか」ではなく「どの要件が譲れないか」です。そこが定まれば、SaaSで行くのか、オンプレで行くのか、ハイブリッドで最適化するのかは、自然に導かれていきます。