SaaSとオンプレミス選定の実務ガイド
SaaSとオンプレミス(特に「SaaS オンプレミス」型)の違いを整理し、導入判断に必要な評価観点、要件、リスク、運用設計までを客観的に解説します。キーワードの背景には、クラウド移行の進展と、規制・セキュリティ・業務継続性への要求が同時に存在します。両方式の特性を比較し、費用・責任分界・拡張性を見える化することで、失敗確率を下げます。
最初に結論:SaaS オンプレミス は「制御」と「利便性」を両立する設計
企業がシステム基盤を見直す際、SaaS と オンプレミス(いわゆる自社設置環境)の選択は、単なる技術比較ではなく「責任の所在」「運用負荷」「セキュリティ要件」「将来の変更容易性」をどう設計するかの問題です。そのなかでも「SaaS オンプレミス」という考え方は、SaaSが持つ更新や運用の合理性を一定程度取り込みつつ、オンプレミスに近い統制(ネットワーク境界、データ保管、認証基盤、監査など)を確保したいときに検討されます。以下では、SaaS と SaaS オンプレミス、そしてオンプレミス単独の特徴を、導入実務の観点から整理します。
まず押さえるべきは、このテーマが「SaaSかオンプレか」という二択の議論では終わらないことです。実際の案件では、アプリケーションの提供形態、ネットワーク接続方式、データの置き場所、認証の仕組み、運用監視の分担、更新手順、そして監査対応の証跡が、部分的に組み合わさったハイブリッド構成になります。したがって「SaaS オンプレミス」という名称が指す範囲も、製品・ベンダー・契約モデルによって変わります。だからこそ、名称よりも実態(データフロー、責任分界、ログ設計、更新管理)を確認する必要があります。
なぜ今「SaaS オンプレミス」が注目されるのか(背景の客観整理)
近年、業務効率化のためにクラウド活用が進む一方で、すべてのワークロードを快速にクラウドへ移すのが難しいケースも増えています。理由は大きく分けて、①規制・契約上の要件、②情報セキュリティ方針(データの保管場所、暗号化、アクセス制御、ログ保全)、③ネットワーク分離や閉域運用の要請、④既存システム(基幹系や認証基盤)との統合負荷、⑤災害対策や業務継続(BCP)の設計思想、などです。
例えば、以下のような事情が現場で起きています。
- 規制対応の現実: 個人情報や機微情報の取り扱いに関して、保管場所や転送要件、委託先管理の証跡を厳密に求められる。
- 監査対応の負荷: クラウド利用でも統制を説明できればよいが、「どのログがどの粒度でいつまで保全されるのか」「削除時の残存がどうなるのか」を説明できないと監査で詰まる。
- ネットワーク要件: 全社方針として閉域(専用線/閉域インターネット/プロキシ経由など)を標準にしている。SaaSがインターネット直結前提だと適用が難しい。
- 既存基盤との統合: SSO/ID連携、証跡統合、EDR/SIEM連携、特権ID管理など既存投資が多く、接続方式を安易にすると連携が成立しない。
- BCPと復旧: 障害時の復旧時間目標(RTO)や復旧時のデータ整合性要件を満たすには、提供形態・構成の選び方が重要。
その結果として、クラウドの利便性を追いながらも、オンプレミスのように「手元で統制できる領域」を増やしたい、あるいは増やさざるを得ない企業が現れます。ここで「SaaS オンプレミス」は、特定の運用形態・提供形態として、あるいは要件に合わせた構成として語られることがあります(ただし、ベンダーや製品によって定義は揺れ得ます)。したがって導入時は、名称に引きずられず、契約・責任分界・データフロー・運用手順を具体で確認することが重要です。
また、近年の実務では、単に「移行する/しない」だけでなく、移行後の運用を“設計”できるかが勝負になっています。運用設計が弱いと、導入できても定着しない、セキュリティ事故時に手順が破綻する、監査で説明できない、といった形で成果が出にくくなります。SaaS オンプレミスは、その運用設計を“オンプレの発想”で補強しようとする試みとも言えます。
比較の軸:SaaS、SaaS オンプレミス、オンプレミスを「責任」と「運用」で切り分ける
専門家としての見立てでは、選定の成否は「何ができるか」よりも「誰が責任を持ち、どの作業を誰が行うか」を明確にできたかで決まることが多いです。以下のように、技術・運用・契約の観点を横断して比較してください。
ここでよくある落とし穴は、技術要件の比較に時間を使い過ぎて、責任分界(RACI)や証跡(監査ログや変更履歴、証明書、設定履歴)を後回しにすることです。後で詰めると調整コストが上がりやすく、最悪の場合、導入後に「できるはずだったこと」が契約上できない(あるいは運用上できない)と判明します。
そのため、比較の軸は次のような“実務の問い”に落とし込むと、議論がブレにくくなります。
- 障害や不正アクセスが起きたとき、誰が初動で調査を開始するか?
- ログはどのシステムから出るのか?SIEM に投入できる粒度と形式は?
- データはどこに保存され、どのタイミングで複製/バックアップされるか?
- 更新(変更)は誰がいつ判断し、どこまでがロールバック可能か?
- 契約上、ベンダーがサブプロセッサを追加するとき、通知と同意はどうなるか?
1) データ保管とデータフロー(最優先)
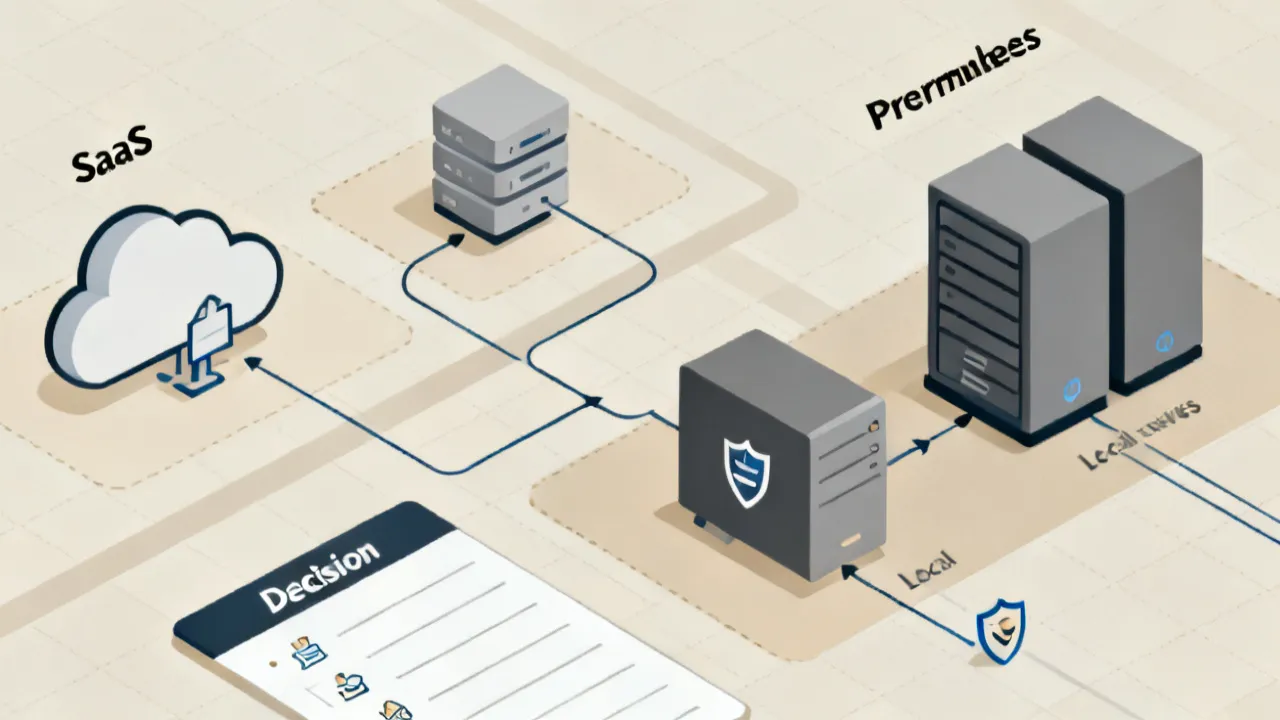
SaaSでは、一般にデータはベンダー側環境に保持されます。一方、SaaS オンプレミスと呼ばれる提供形態では、データ保管の統制範囲が広いことがあります(例:自社管理の領域に保存、またはオンプレ相当の境界で扱う)。オンプレミス単独では、原則として自社が保管・管理します。
重要なのは「保管場所」だけでなく、「通信経路(暗号化・経路制御)」「データ同期」「バックアップ」「ログ保全」「削除時の残存(テナント削除後の扱い)」まで確認することです。監査対応では、データのライフサイクル(作成→処理→保存→共有→削除)を説明できることが求められます。
ここを具体化するために、導入前に次のような情報を“要求仕様”としてベンダーに確認することが有効です。
- データ保管: 本番データ、バックアップデータ、ログデータ、解析用データがそれぞれどこに保存されるか(保存媒体・暗号化有無・鍵管理方法・アクセス制御)。
- 暗号化: 通信時(TLSなど)と保存時(at-rest)の暗号化方式、鍵の管理主体(ベンダー/利用側)、鍵ローテーションの手順。
- データ移動: 取り込み時、エクスポート時、分析/検索時にデータがどこへ移るか。必要な経路やマスキングの仕組み。
- 複製の発生: パフォーマンス改善のためのキャッシュ、添付ファイルの保存、バックグラウンド処理による一時複製の有無。
- 保持期間: 削除要求後の完全消去までの時間、保持が残る理由(監査のため、法令のため等)と期間。
さらに実務としては、データフロー図(後述)を作って、ベンダーの回答が図と一致するかを突合します。SaaS オンプレミスは特に、境界設計が関与するため、「どの境界で統制できていると説明できるのか」が重要になります。
2) セキュリティ管理(認証・権限・監査)
認証基盤(SSO、MFA、条件付きアクセス)、権限設計(RBAC/ABAC)、監査ログの粒度と保全期間、管理者権限の分離(デュアルコントロール等)を評価します。SaaSはログや設定が整っている一方で、オンプレミスに近い統制が必要な場合、連携方式(例:ディレクトリ連携、API連携、エージェント方式)を慎重に選ぶべきです。
セキュリティ評価は“チェックリスト消化”になりがちですが、導入後に効いてくるのは次のような運用につながる質問です。
- SSO連携時、テナントのライフサイクル(ユーザーが増減する組織変更)のときに、権限が安全に同期されるか?
- MFAはどこで強制されるか?(IdP側か、アプリ側か)条件付きアクセスは適用されるか?
- 管理者(スーパーユーザー)の操作は監査ログに残り、誰がいつ何をしたが追跡可能か?
- 監査ログが出ない/欠落するケースはないか?(大量処理時、障害時など)
- ログの転送はリアルタイムか、遅延は許容されるか?
- SIEM連携する際の形式(Syslog/CEF/JSON等)やタイムスタンプ整合は取れるか?
また、SaaS オンプレミスを含む境界混在構成では、セキュリティの“責任分界”がより重要になります。例えば、ネットワーク境界は利用側が統制できても、アプリ層の権限設計はベンダー機能に依存します。逆に、アプリ側で権限を細かく設計できても、ログ転送の経路が単純だと監査要件が満たせない場合があります。
3) 運用負荷と変更管理(アップデートの扱い)
SaaSはベンダー主導で更新される場合が多く、利用側はテストと移行計画を行うことで影響を抑えます。SaaS オンプレミスでは、更新タイミングや反映方式が異なる可能性があります。オンプレミス単独では、更新は自社の判断・体制で実施しますが、その分だけ設計・検証・配布の責任が増えます。
現場では「更新されること」自体よりも、「更新の適用範囲」「変更管理(リリースノートの粒度、後方互換性)」「環境差異(検証→本番)」「ロールバック手順」が問題になります。総じて、変更管理の成熟度が選定後の運用品質を左右します。
変更管理を評価する際に見落としがちな観点として、次のような“運用の手触り”があります。
- テナント単位の更新: いつどのテナントに適用されるか。ユーザー影響(画面変更、API変更)を事前に把握できるか。
- 互換性: APIやデータ形式の変更に、下位互換があるか。契約上の通知期間(例:○日前)があるか。
- 検証環境: 同等の検証環境が用意できるか。検証用データをどう扱うか(個人情報マスキング等)。
- ロールバック: 失敗した場合に戻せるのか。戻す際のデータ整合性はどうなるか。
- 設定の上書き: バージョンアップにより設定が変わる可能性(既存項目の消失やデフォルト値の変更など)。
オンプレミス単独では更新責任が利用側に集中しますが、SaaS オンプレミスでも“責任がゼロになるわけではない”点は要注意です。ベンダーの更新であるなら、テストと切替の判断主体が利用側に残る場合があります。逆に利用側の操作で更新が進むのであれば、オンプレと同等のパッチ運用が必要になります。結局のところ、どこまでが自分たちの設計領域なのかを、最初に合意しておく必要があります。
4) コスト構造:初期投資とランニングの見え方
コスト比較は、単価(価格)だけで判断すると誤差が出やすい領域です。費用は概ね、①初期(構築・導入・移行・ネットワーク設計)、②運用(ライセンス、保守、監視、インシデント対応、更新)、③周辺(認証基盤連携、ID管理、ログ保全、セキュリティ対策)に分解します。
一般論として、オンプレミスは初期負担が相対的に重く、SaaSはランニングが中心になりやすい傾向があります。一方で「SaaS オンプレミス」型は、どこまでがベンダーの負担で、どこからが利用側の負担かがモデルによって変わります。ここを契約書・SLA(サービスレベル合意)・責任分界表で確かめると、見積のブレが縮まります。
実務上、コスト比較が難しくなる理由は「同じ項目名でも含まれる作業が違う」ことです。たとえば、見積書に「監視費」「保守費」と書かれていても、実際には以下が含まれる/含まれないで金額が変わります。
- 監視の対象範囲(アプリ層のみか、ネットワーク/サーバも含むか)
- アラートの一次対応(誰が誰にエスカレーションするか)
- ログの収集と保全(SIEM連携の構成、フィルタリング、保持)
- インシデントの原因調査の範囲(利用側/ベンダー側の切り分け)
- 更新適用の作業(検証手順、切替、ロールバック)
したがって、価格の見方は「総額」よりも「作業分解と責任分界」に基づく必要があります。SaaS オンプレミスは、その分だけ責任分界表の精度がコストと直結します。
業界実務者の視点:導入前に必ず行うべき評価ステップ
以下は、選定案件で再現性が高い進め方です。PoC(試験導入)をして終わりにせず、運用まで含めて判断します。
ここで強調したいのは、PoCは“製品の相性”を測るものではあっても、“運用の正しさ”を保証するものではないという点です。特に、SaaS オンプレミスのように境界が複雑な構成では、PoCで再現しにくい論点が残りやすく、導入後に顕在化することがあります。したがって評価は、テスト(技術)と、手順(運用)と、合意(契約)をセットにして進めるのが現実的です。
ステップ1:要件を「境界」と「証跡」で書き換える
「セキュリティが必要」だけでは不十分です。ネットワーク境界(閉域/インターネット、プロキシ、通信経路)、データ境界(保管場所、持ち出し可否、マスキング)、証跡(監査ログ、改ざん耐性、保全期間)を具体化します。
このステップは、関係者間の認識を揃える役割もあります。情報システム部門、セキュリティ部門、監査部門、現場オーナーの間で「セキュリティ」の意味がズレると、要件定義が曖昧になり、ベンダー回答も“それっぽい”抽象表現で終わりがちです。境界と証跡に翻訳すると、曖昧さが減ります。
具体例を挙げます。
- 抽象:アクセス制御が必要 → 具体:SSO連携必須、MFA必須、権限は部門/役割に基づき付与、管理者操作は監査ログに記録、最小権限を定期棚卸しする
- 抽象:ログが必要 → 具体:アプリ操作ログ(閲覧/編集/エクスポート/削除)を時刻同期可能な形式で出力し、SIEMへ転送、保持期間は○ヶ月、改ざん耐性(WORM等)があること
- 抽象:データは安全に → 具体:保存時暗号化、鍵は利用側またはベンダーの規定により管理、削除後の残存は○日、削除証跡を提供
ステップ2:データフロー図を作り、ベンダー回答を突合する
データがどこから来て、どこへ行き、どのタイミングで処理・複製・保存されるのかを図にします。契約やセキュリティ資料の説明と、実際の設定や挙動が一致するかを確認します。
データフロー図は、少なくとも次の観点を含めると実務で使えます。
- 入力元: ユーザー操作、API連携、バッチ取り込み、ファイルアップロードなど
- 処理: 参照、検索、集計、学習/分析、添付の生成
- 保存: 本番DB、ログ保管領域、バックアップ領域、一時ストレージ
- 出力: ダウンロード、エクスポート、共有リンク、外部連携
- 削除: 削除要求、論理削除/物理削除、完全消去までの時間
SaaS オンプレミスの案件では、この図が“境界の意味”を明確にします。例えば、「アプリの実行はベンダー環境でも、特定データは自社管理領域へ保存する」といった設計なら、どのデータがどの経路を辿るかを図で示し、ベンダー回答と突合します。突合できない場合は、契約上の要件として落とし込めないため、要件を見直すか、構成の変更を検討することになります。
ステップ3:責任分界(RACI)を曖昧にしない
インシデント対応(障害・不正アクセス・誤削除)、問い合わせ窓口、ログの提出方法、原因調査の範囲、復旧手順の主体など、誰が何をするかを明文化します。特に、SaaS オンプレミスは呼称上「SaaS寄り」か「オンプレ寄り」かが案件ごとに違うため、責任分界の確認がより重要です。
RACIは、実務上「紙の上の表」になりがちですが、重要なのは“運用シナリオ”に落とすことです。例えば以下のようなシナリオを想定し、それぞれでRACIが矛盾しないか確認します。
- 誤って大量削除された → 誰が復元を開始し、誰が原因を特定し、いつまでに復旧するか
- 特定ユーザーの認証が突破された疑い → IdP側とアプリ側でログをどう取り、どの範囲を分析するか
- API連携の不具合でデータ欠損が疑われる → 連携側(利用側)と処理側(ベンダー)で切り分ける方法
- 更新失敗 → ロールバック可否、データ整合性、影響ユーザー範囲
- 停止による業務停止 → 一次対応、代替手段、通知手順
さらに、SaaS オンプレミスでは境界が混在するため、ログの“提出主体”が曖昧になりやすい点も注意です。ログがあると言われても、SIEM連携の方式によっては提出できる形式が制約されたり、保全期間が短かったりします。RACIと合わせて「どのログを」「どのフォーマットで」「いつまで提供」できるかまで落とすとよいです。
ステップ4:運用設計(監視・バックアップ・権限棚卸し)を先に決める
導入後に慌てる典型が、監視項目(アラート条件、しきい値)、バックアップ方針(頻度・保持期間・復元テスト)、権限の定期棚卸し(誰がいつ実施)です。SaaS単体でもオンプレでも同じですが、境界が混在すると設計が漏れやすくなります。
監視設計では、技術的なメトリクスだけでなく「業務影響につながる指標」を重視する必要があります。例えば、アプリが応答しているように見えても、検索インデックス更新の遅延で業務が止まるケースがあります。そこで次のような設計を行います。
- 可用性: エラー率、応答時間、サービス停止検知
- 処理遅延: バッチ完了時刻、キュー滞留、非同期処理の遅れ
- データ整合: 同期失敗件数、不一致検知、リトライ数
- セキュリティ: 認証失敗の急増、権限変更イベント、管理者操作
- 連携: APIエラー、Webhook失敗、証明書期限
バックアップは、オンプレなら自社で持てますが、SaaS オンプレミスでは「バックアップはベンダーが持つのか」「利用側で持つべきか」「復元テストをどう行うか」が重要になります。復元テストは“年1回の机上”ではなく、少なくとも本番相当の手順で回す必要があります。復元テストの結果が出ないと、BCP要件を満たせたとは言いにくいからです。
権限棚卸しも、IdP連携の仕組みによって運用負荷が変わります。例えば、ユーザーの所属変更が発生したときに同期が遅れると、アクセス過剰の状態が残ります。棚卸しのタイミングや、棚卸しの対象(アプリ側権限、IdP側グループ、管理者権限)を明確化してください。
ステップ5:監査・規程・契約の整合性を確認
社内規程(情報分類、アクセス管理、ログ保全、委託先管理)と契約条項(データ処理、サブプロセッサ、削除、監査権限、SLA)が一致しているかをチェックします。
監査対応では、ベンダーの資料が充実していても“社内規程と一致するか”が別問題になります。たとえば、社内規程で保持期間が長く定められているのに、ベンダーの標準では短い場合、契約で保全期間延長のオプションがあるのかを確認しないといけません。
さらに、監査で問われやすいのは「変更管理」「アクセス管理」「ログ」「インシデント対応」の一貫性です。これらがバラバラだと、統制全体として弱い評価につながります。だからこそ、要件と運用手順と契約条項を“一本のストーリー”として統合することが重要です。
比較表(条件・要件・選定の目安を整理)
以下は、追加情報を「比較表」「条件/要件」として整理した補助資料です。なお、モデルや製品により前提が異なるため、必ずベンダーの回答と契約書で最終確認してください。
| 観点 | SaaS | SaaS オンプレミス(統制寄り構成) | オンプレミス(自社設置) |
|---|---|---|---|
| データ保管の統制 | 基本的にベンダー環境中心 | 自社要件に合わせた保管/境界設計が可能な場合 | 自社環境で保管 |
| ネットワーク境界 | インターネット接続前提が多い | 閉域・限定経路など条件設計が入りやすい | 閉域運用を設計しやすい |
| 更新(変更) | ベンダー主導の更新が一般的 | 適用タイミングや方式が案件で変わる | 自社主導(検証→適用) |
| 運用の責任分界 | ベンダー範囲が広くなりやすい | 契約で詳細に確定させる必要がある | 利用側の責任が大きい |
| 監査証跡 | ログ提供・保全の仕様確認が重要 | 境界混在のためログの統合設計が必要 | ログ/証跡を自社で設計 |
| 適した場面 | 導入スピード重視、標準化が進む組織 | 統制要件が強いが、一定の合理性も欲しい組織 | 要件が極めて厳格、既存資産の活用が必須 |
この表は“目安”であり、SaaS オンプレミスの定義が揺れることを再度強調しておきます。同じ表現でも実態が違うことがあるため、最終的には契約とデータフロー、運用手順で判断します。
信頼できる根拠の置き方(誇張ではなく公的資料に基づく)
クラウド移行の効果やセキュリティに関する論点は、しばしば断定的に語られがちです。ここでは、確率的な断定を避け、評価の前提を公的・業界資料に沿って扱う姿勢が重要だと述べます。たとえば、クラウド利用に関するセキュリティは「クラウドだから安全/危険」という二分ではなく、管理策の設計と運用で決まります。具体的には、ISO/IEC 27001(ISMS)やクラウドセキュリティの考え方に関するガイダンス、または各種フレームワーク(例:NISTの考え方)に基づき、統制を文書化するアプローチが実務で採用されます。
参考:国際標準(ISO/IEC 27001)、米国の標準・ガイダンス(NIST)などは、統制設計の指針として広く参照されています。個別製品の「性能」ではなく「統制の整合」を評価することで、説明可能性が高まります。
さらに実務では、フレームワークに基づく“要求→証跡→運用”のつながりを作ると説得力が増します。たとえば、ISMSの観点で「アクセス管理」「ログ」「インシデント対応」「委託先管理」を要求し、それぞれに対応するベンダーの機能と、実際の運用手順、そして監査で提示できる証跡を紐づけます。これにより、ベンダーの資料だけに依存するのではなく、組織としての統制が説明できます。
導入条件・要件チェックリスト(判断を早める)
要件確認は、技術チームだけでなく、情シス責任者、監査部門、法務、現場オーナーが同じ言葉で共有できる形にすることが肝要です。
- 情報区分:対象データの分類(機密/個人情報/業務ノウハウ等)と扱い
- データ所在:保管場所、複製、バックアップ、移送の範囲
- アクセス制御:SSO/MFA、権限設計、管理者の監査
- ログと監査:取得可能な粒度、保全期間、改ざん耐性
- 復旧:復元手順、RTO/RPOの考え方、復元テスト頻度
- 変更管理:更新頻度、適用タイミング、影響評価
- 契約・SLA:責任分界、通知義務、問い合わせ窓口、免責
このチェックリストに加えて、SaaS オンプレミスで特に効いてくる項目として、次を追加で検討すると漏れが減ります。
- ネットワーク制御の実効性: 閉域接続が“設計上可能”なのか、“運用上必須”なのか。経路の逸脱(例:ユーザーが別経路を使える)を防止できるか。
- 鍵管理と分離: 暗号化鍵の管理主体、鍵の分離(テナント分離や権限分離)がどの程度できるか。
- 設定の可監査性: 変更された設定が追跡できるか。設定変更履歴を誰がどのように管理するか。
- 終了(解約)時のデータ返却・消去: エクスポートの形式、返却範囲、完全消去の手順と証跡。
料金(価格)を扱う際の実務:比較可能な粒度で見積を分解する
ご要望の「価格情報」を明確に提示するには、本来、対象となる製品・提供形態・契約条件(利用人数、機能範囲、データ量、サポートレベル、導入形態)を特定する必要があります。しかし、この記事では特定のベンダー名や断定的な金額提示を行わず、価格を比較するための分解方法を提示します。価格は最終的に見積書で確定させ、比較の前提を揃えることが重要です。
目安としては、次の項目を見積書の列として並べ、同条件で比較できる状態にします。
- ライセンス(ユーザー数/機能/従量の有無)
- 導入・初期費(設定、移行、連携、テスト、データ整備)
- インフラ関連(SaaS オンプレミスの場合のサーバ/ネットワーク/ミドルウェア)
- 保守・サポート(SLA、一次対応の範囲、保守費)
- セキュリティ対策(監視、ログ統合、脆弱性対応支援)
- 運用代行の有無(定型作業、権限棚卸し、レポート)
ここで重要なのは、見積の比較単位を揃えることです。SaaS の場合は利用量に応じた従量課金があることが多く、SaaS オンプレミスでは、さらにネットワーク接続費用やログ保全の追加費用が乗ってくる場合があります。オンプレミスでは初期投資が大きい代わりに、ランニングが明確になる傾向があります。
また、TCO(総保有コスト)視点では、次のような“見えにくいコスト”を加えると意思決定が安定します。
- 設計・調達・移行のプロジェクト費(要件定義、連携開発、テスト)
- 運用要員の工数(監視、権限棚卸し、インシデント対応)
- 監査対応の工数(証跡整備、報告書作成、内部統制)
- 更新/変更に伴う検証工数(リリースごとの影響分析)
- 教育・定着の工数(ユーザー操作変更、手順書更新)
よくある誤解:名称だけで「SaaS オンプレミス」を決めない
実務で見かける誤解は、次のようなパターンです。
- 「SaaS オンプレミス」と書いてあるからデータは必ずオンプレにある:必ずしもそうとは限りません。契約とデータフローの確認が必要です。
- 「オンプレ並みだから運用も自社で完結できる:実際にはベンダー依存の領域が残る場合があります。責任分界表で点検します。
- 「更新されないからリスクがない」:更新は自社主導でも、適用判断と検証のプロセスが必要です。放置リスクも存在します。
誤解を生む根本原因は、「提供形態」というラベルが“技術の一部”を示すだけで、運用と統制の全体を示さないことです。したがって、名称がどうであれ、次の3つを確認するだけで判断精度が上がります。
- データフロー: データがどこに保存され、どこを通るか
- 責任分界: 障害・問い合わせ・復旧・ログ提出の主体
- 証跡: 監査で必要なログや変更履歴が取得できるか
失敗を防ぐ:PoCでは見落とされやすい論点
PoCは便利ですが、失敗の温床にもなります。特に次の観点は、時間的制約で後回しにされがちです。
- 大規模データでの性能(同時アクセス、バッチ処理、検索/集計)
- 権限設計の複雑性(例:組織階層、部門横断、監査要件)
- ログ統合の実効性(SIEM/監視連携、フォーマット、保全)
- 障害時の連携手順(復旧、通知、担当切り分け)
- 退避・巻き戻し(ロールバック、データ整合性)
ここに加えて、SaaS オンプレミスで特に見落とされやすい“境界特有”の論点があります。
- 閉域接続の例外: 手作業で迂回できてしまう経路がないか(例:管理用インターフェース、拠点ごとのプロキシ差異)。
- 証明書運用: TLS証明書更新のタイミング、期限切れ時の挙動、更新手順の責任分界。
- 同期の失敗時: 利用側のID同期/データ同期が失敗した場合に、権限がどうなるか(過剰アクセスや遮断のどちらが起きるか)。
- ログ粒度の不足: PoCでは小規模でイベントが起きないため、監査粒度が足りないことに気づきにくい。
- 運用教育: 障害対応や問い合わせ手順が、現場に共有されていない。
これらは“実験”では見えにくく、“手順を作って回す”ことで見えます。たとえば、インシデント訓練(机上訓練、または限定シミュレーション)を行うと早期に問題が露呈します。
FAQ
Q1. SaaSとオンプレミス、どちらが安全ですか?
安全性は「提供形態」だけで決まりません。重要なのは、アクセス制御、ログ保全、暗号化、脆弱性対応、インシデント対応などの統制が要件を満たすかどうかです。SaaSでもオンプレミスでも、管理策の設計と運用が適切であることが前提になります。
ここで一歩踏み込むなら、「安全」の定義を要件に翻訳する必要があります。例えば、次のような指標で“安全の達成条件”を置きます。
- 不正アクセス時の検知(いつ気づくか)
- 原因調査と封じ込めの時間(誰が何をして何分以内か)
- ログの保全期間と改ざん耐性
- 復旧と再発防止の手順
- 利用者権限の最小化と棚卸し運用
この観点では、SaaSやオンプレは“手段”であって、“統制を満たす設計になっているか”が本質になります。
Q2. 「SaaS オンプレミス」は具体的に何を指しますか?
呼称としては、統制を強めた提供形態(例:閉域運用、データの取り扱いを自社要件に寄せた構成、監査・運用の責任分界を明確化したモデル)を指して使われることがあります。ただし定義は一律ではないため、契約条件とデータフローで確認してください。
実務での確認事項は、次のように具体化できます。
- データはどこに保存されるのか(全てオンプレか、一部のみか)
- 通信は閉域経路で強制できるのか(例外の扱いはどうなるか)
- ログは自社で統合できるのか(フォーマット、保全期間、転送遅延)
- 更新はどちらが判断し、いつ反映されるのか(ロールバック含む)
- 終了時に返却・消去できるデータ範囲と証跡は何か
Q3. 価格比較で最も注意すべき点は?
同じ「比較単位」で並べることです。ユーザー数、機能範囲、データ量、連携範囲、サポートレベル、ログ保全や監視の範囲が揃わないと、見かけの金額が歪みます。初期費と運用費、運用代行の有無まで分解して比較してください。
加えて、比較対象の“前提”も揃える必要があります。たとえば、ある選択肢にはログ統合が含まれておらず、SIEM連携のために追加開発が必要、ということがあります。SaaS オンプレミスではネットワーク要件やログ保全にオプションがつくことがあるため、見積の章立てを揃えて比較するのが有効です。
Q4. 監査対応では何を準備すべきですか?
データライフサイクル、ログの取得可能性と保全期間、責任分界、削除・保持の条件、インシデント時の記録と報告手順などを文書で整備します。ベンダーの監査資料と社内規程を突合するのが有効です。
監査で“突かれやすい”ポイントを前倒しで対策するなら、次の項目が重要です。
- 誰がどの権限を持ち、変更されたか(変更履歴)
- ログが十分な粒度で取得され、一定期間保全されているか
- 削除の完全性(いつまで残るか)
- インシデント時の報告ルートと証跡
- 委託先(サブプロセッサ)管理の方法
Q5. 導入後に運用が回らなくなる典型は?
監視項目、権限棚卸し、更新(変更)時の検証プロセス、障害時の連携手順などが導入前に決まっていない場合です。SaaS オンプレミスのように境界が混在するほど、設計の抜けが出やすいので要注意です。
運用が回らなくなる“兆候”として、次のような状態がよく見られます。
- 障害時に誰が連絡し、誰が判断するかが曖昧
- ログの取得はできるが、SIEMへ投入する手順が整備されていない
- 更新の影響分析に必要な情報(リリースノート、互換性情報)が集まらない
- 権限棚卸しが“運用担当任せ”になっている
- 復元テストが実施できていない
Q6. どの段階でクラウドから撤退(または再設計)を検討すべきですか?
費用が想定を超え続ける、監査要件を満たす根拠が不足している、障害時の復旧手順が合意できない、運用負荷が現実的でない、などの兆候が出た段階で再評価すべきです。PoCの成否ではなく、運用・監査・契約の観点で見直し基準を置くと判断が早くなります。
再評価の“判断基準”を用意するなら、例えば次のような基準が考えられます。
- 合意したRTO/RPOに対して、復元テストの結果が一致しない
- ログ保全期間や監査粒度が要件未達
- 責任分界で未確定事項が残ったまま本番移行してしまう
- 更新時のロールバック要件が満たせない
- コストモデルが変動し、契約上の上限がない
まとめ:SaaS オンプレミス は「要件の翻訳」と「責任の明文化」が鍵
SaaS とオンプレミスを選ぶとき、最も実務的なポイントは「要件を境界と証跡に翻訳し、責任分界を契約と運用設計に落とす」ことです。SaaS オンプレミスは、統制を強めたいニーズに対する選択肢になり得ますが、名称だけでは判断できません。データフロー、ログ、更新管理、復旧手順、SLA、費用の分解といった具体論で評価し、監査・運用まで見通した意思決定を行うことが、良い的な成功確率を高めます。
最後に、実務の成果は“導入した瞬間”ではなく“運用が回り続けるか”で決まります。そのため、SaaS オンプレミスの検討でも、PoCや技術デモを超えて、運用手順(監視、バックアップ、障害対応、権限棚卸し、更新/ロールバック、監査証跡)を具体的に作り、責任を明確化し、契約で裏取りすることが重要になります。これができれば、SaaSがもつ利便性と、オンプレミスがもつ統制のメリットを、案件に応じた形で組み立てられるはずです。
参照(一般的な考え方): ISO/IEC 27001(情報セキュリティマネジメント)、NIST(セキュリティ・ガイダンス)などの枠組みは、統制設計の考え方を整理する際に参照されます。個別のクラウド/オンプレ製品の保証内容は契約と提供仕様で確認してください。