SaaSとオンプレミス統合の要点
本ガイドでは、SaaS オンプレミスを併用(または段階移行)する際の設計観点と運用判断を整理します。SaaSは提供側が稼働基盤を管理し、オンプレミスは自社環境で制御します。両者の特徴を比較し、セキュリティ、可用性、コスト見積り、移行計画、契約条件までを客観的に解説します。
1. まず結論:SaaSとオンプレミスの「最適」は目的で決まる
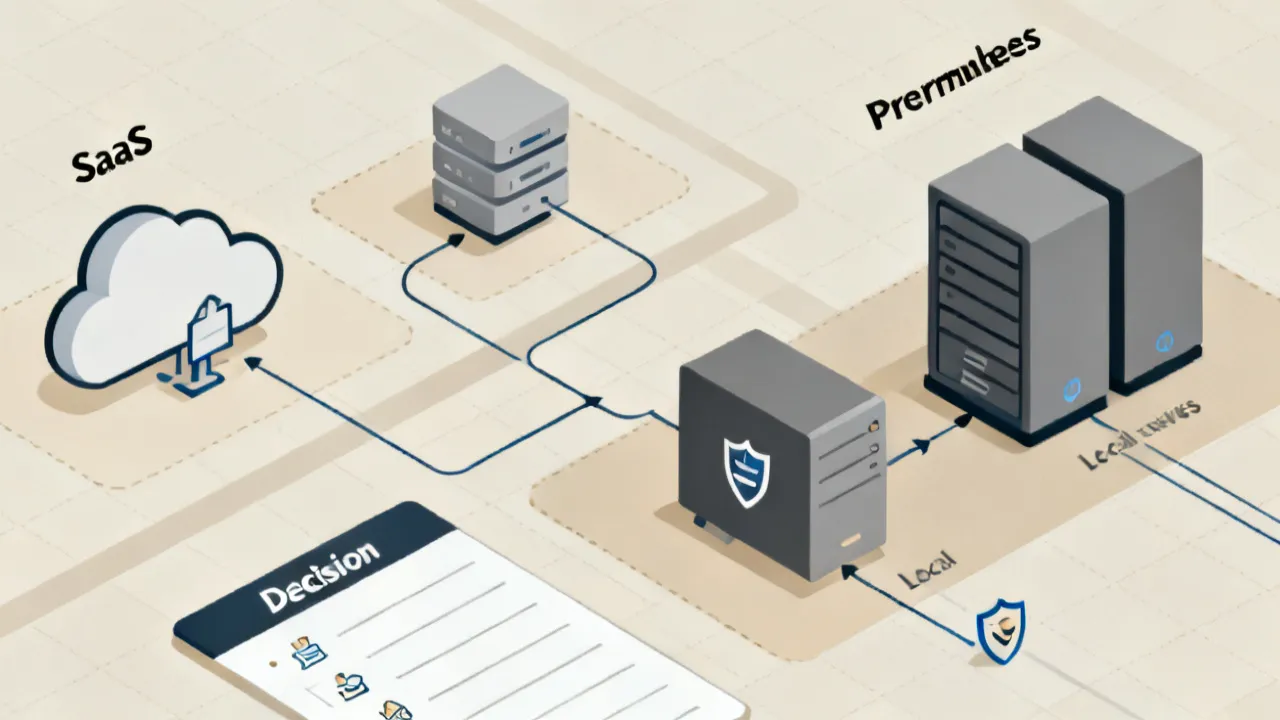
SaaS オンプレミスを検討する際に重要なのは、「どちらが優れているか」ではなく、何を達成したいか(例:拠点ごとの要件、データの所在、運用体制、段階移行の速度)です。多くの企業では、SaaSで標準化しやすい業務機能はクラウドへ寄せ、要件が厳しい領域はオンプレミスで保持する、というハイブリッド設計に落ち着きます。
その判断を曖昧にすると、後から「データ連携が想定より難しい」「監査証跡が統一できない」「ネットワーク遅延が業務に影響した」といった問題が顕在化しやすくなります。以下では、業界の実務目線で、意思決定の論点を上流から整理します。
また、ここで言う「最適」は単に費用が安いかどうかだけでなく、業務の止められなさ(可用性)、統制・監査に耐えうる説明可能性、変更に強い設計(更新時の影響を最小化)、そして 運用チームが回せる現実性まで含んだ総合最適で捉える必要があります。
2. 用語整理:SaaSとオンプレミスが意味する管理範囲
SaaS(Software as a Service)は、アプリケーションとその稼働環境の多くが提供側により運用されます。利用者は主に、ユーザー管理、データ入力、設定、権限、利用状況の確認といった「業務・ガバナンス」に集中しやすくなります。
より実務的に言うと、SaaSでは「運用(監視、パッチ、OS/ミドル更新、基盤障害対応)」の大部分が提供側に委ねられる一方で、「自社として何を設定し、どこまでを自社責任で管理するか」が境界になります。例えば、権限設計やテナント設定、監査ログの取り扱い、連携方式(同期/非同期、バッチ/リアルタイム)、データのエクスポートと保管、退職者アカウントの無効化などは自社側の統制対象になりがちです。
一方、オンプレミスは、アプリケーションを自社のサーバや仮想基盤上で稼働させ、基盤・ミドルウェア・ネットワーク設計までを自社管理する形態です。自由度が高い反面、OS更新、脆弱性対応、バックアップ、監視、キャパシティ計画など、運用責任が拡大します。
ここでの重要点は、オンプレミスが「自分で全部面倒を見る」ことを意味する場合もあれば、実際には保守委託(ベンダー保守)や運用代行を組み合わせて責任分界を引くこともある点です。つまり、形式としてオンプレと言っても、運用責任の置き方は企業によって異なります。契約上の責任分界と、実運用での実体を合わせて見なければ、リスクが見落とされます。
3. なぜ「SaaS オンプレミス」という組合せが増えるのか
近年の企業ITは、単一モデルで完結しにくくなっています。理由は主に次の通りです。
- 業務の標準化:人事、会計、販売管理などはSaaSで導入・更新の手間を減らしやすい
- データ要件の多様化:機微情報や既存システムのデータ連携など、要件が一様ではない
- 段階移行の現実性:全入替はリスクが高く、影響範囲を管理しながら段階的に置換したい
- 運用体制の制約:セキュリティ監査、情シスの人員、障害対応フローなどは組織に依存する
結果として、SaaSを中心にしつつも、SaaSだけでは埋めにくい領域をオンプレミスで補完する、という構図が一般化しています。
さらに実務では、クラウドの普及に伴い「全部SaaSへ」ではなく、“接続・整合・統制”をどう設計するかが課題として前面に出るようになりました。SaaSは便利ですが、既存の基幹・周辺システムと情報を往復させる際、同期失敗やデータ品質問題、監査ログの相関付けなどが発生します。そのため、ハイブリッドにおいては、どこをSaaSにするか以前に統合基盤とデータ運用の責任設計が重要になります。
4. 重要論点(最上流):要件を「機能」ではなく「統制・責任」で書く
設計の失敗は、仕様書に機能要件が多く、統制要件(誰が何を保証するか)が薄いことから起きます。SaaS オンプレミス比較で特に重要な観点は以下です。
ここでの「統制要件」は、たとえば「監査ログを取得する」では不十分で、「誰が取得し、どの粒度で、どの期間保管し、改ざん耐性をどう確保し、障害時にどう復元し、監査でどう説明するか」までを含む考え方です。統制要件を上流で明文化しておくと、後から「SaaS側でできる/できない」や「オンプレ側では設計次第」などの論点が具体的に切り分けられ、意思決定が前に進みます。
4-1. セキュリティとデータ統制
- データ所在:保存先やバックアップ先の考え方、削除・保管期間の扱い
- アクセス制御:認証方式(SSO等)、権限の粒度、監査ログ
- 暗号化:転送時/保存時、鍵管理の考え方
- インシデント対応:提供側・利用側の責任分界
実務では、セキュリティは「機能の有無」よりも「運用と説明責任」が問題になります。例えば、暗号化が「提供側が行う」と言われても、監査側が知りたいのは「暗号鍵の管理者は誰か」「鍵回転や失効の運用がどうなっているか」「ユーザー側で解除できる範囲はどこか」といった運用面です。
また、データ所在は「どこに保存されるか」だけでなく、「どの国/地域で、どのサービスがどのタイミングでアクセスするか」が論点になります。特に、バックアップや障害対応、保守のためのテクニカルサポートなどで、データが一時的に移動する可能性がある場合は、契約や運用手順に落とし込む必要があります。
さらに、アクセス制御ではRBAC(ロールベース)だけでなく、属性ベース(ABAC)や部門/拠点単位の制約、外部委託先へのアクセス、マスタデータの編集権限などが統制対象になります。監査に耐えるためには、権限棚卸しの頻度、定期レビューの証跡、例外承認(SoD: 職務分離)なども計画に含めるべきです。
4-2. 可用性と復旧(RTO/RPO)
SaaSは冗長構成や運用プロセスが整っているケースが多い一方で、業務システムとしてのRTO/RPOは契約・構成・連携方式に左右されます。オンプレミスは自由度が高い反面、設計と運用が品質を決めます。
ここで注意すべきは、RTO/RPOが「システム単体」の数字であることが多い点です。実際には、SaaSが復旧しても、連携している基幹側が同時に復旧していないと業務が回りません。つまり、ハイブリッド構成では「連携経路を含めた復旧シナリオ」を描く必要があります。
例えば、SaaSで受け付けた受注データをオンプレの基幹に同期している場合、SaaS側で復旧してデータが戻っても、基幹側の更新が止まっていれば業務は中断します。逆に、基幹側が復旧しても、SaaSの未同期分が再取り込みできないと不整合が蓄積します。従って、RTO/RPOを単体ではなくデータの流れと整合性の観点で再定義することが重要です。
4-3. 連携(Integration)
ハイブリッド構成では、API連携、データ同期、バッチ連携、ログ収集などが鍵になります。重要なのは、単に接続できるかではなく、失敗時の再処理や整合性の保証が設計されているかです。
連携は「技術課題」と見られがちですが、実務では運用課題になります。なぜなら、失敗は必ず起きるからです。例えば、連携基盤がタイムアウトする、APIレート制限にかかる、データ形式が一部欠損する、順序保証が破れる、重複登録が発生する…といった事象は現実に起こります。したがって、設計には以下が必要です。
- 失敗時のエラーハンドリング(再試行回数、バックオフ、最終失敗時の隔離)
- 再実行の冪等性(同じデータを再送しても結果が変わらない設計)
- 遅延時の整合性(最終的整合性か、強整合性が必要か)
- 監視とアラート(いつ異常と判断するか、誰が対応するか)
- 運用の手戻り防止(手動リカバリ手順、必要な証跡)
さらに、連携において重要なのは「データ品質の責任」です。入力側で不正な値が入った場合、それを拒否するのはどこか、補正するのはどこか、履歴をどう残すのかが未定だと、後工程で揉めます。SaaSとオンプレの境界をまたぐデータでは、データの正本(System of Record)を決めることで混乱を大幅に減らせます。
4-4. 変更管理(リリース・更新)
- SaaS:提供側の更新頻度、適用タイミング、後方互換性
- オンプレミス:自社の検証サイクル、適用窓、パッチ方針
「SaaSは楽」という言葉が独り歩きしがちですが、実際には変更管理の難しさが形を変えます。SaaSは自社がパッチを当てるわけではないものの、API仕様変更やフォーム項目の変更、イベントの扱い変更などが、連携や業務フローに影響する可能性があります。
そのため、SaaS側の変更予定の把握(リリースノート、通知、移行ガイド)、互換性の確認、影響範囲のテスト観点(連携、権限、監査ログ)を、最初から検証計画に組み込むべきです。
オンプレミス側では逆に、変更は自社でコントロールできますが、検証能力と運用の成熟度が不足している場合はリスクが上がります。つまり、オンプレであることが安全の保証にはならず、変更管理のプロセス設計が成立しているかが問われます。
5. コストの考え方:価格の見積りは「総額(TCO)」で組み立てる
価格情報は、契約形態(利用課金、ライセンス形態、初期費用、連携開発費、運用費)によって大きく変わります。ここでは、業界で一般的なTCOの枠組みとして、見積りに含めるべき項目を整理します。なお、個別の金額は企業条件に強く依存するため、ここでは断定的な相場提示は避け、見積りの作法を提示します。
加えて実務では、「見積りの抜け」を起点に比較が崩れます。例えば、SaaS比較でよく抜けるのが連携基盤の追加、監査ログの保管、エクスポート運用、権限棚卸しのプロセス整備です。オンプレ比較で抜けるのが保守部品、更新サイクル、ライフサイクル(特にOS/ミドルのサポート期限)、インフラの追加投資です。
従って、見積りの項目は単に「費目」だけではなく、誰がいつ負担するのか(部門負担か、情シス負担か、委託負担か)まで明確化すると、後から部門間調整で揉めにくくなります。
- 初期費用:要件定義、移行、連携開発、環境構築、研修
- 月次/年次費用:SaaS利用料、保守、監視、ライセンス更新
- 運用費:監視・障害対応・権限管理・問い合わせ対応
- ネットワーク費:専用線/回線、セキュリティ機器運用
- 監査・セキュリティ費:ログ保管、統制レポート作成
特にハイブリッドの場合、SaaSとオンプレミスの“間”にコストが発生しやすい点に注意が必要です(例:連携基盤の運用、差分同期、データ品質管理)。
たとえば、SaaS側で出たイベントをオンプレ側で処理する場合、イベントの取りこぼしや重複処理を考慮したキューイングやステータス管理が必要になります。また、監査証跡を一本化するために、ログ収集基盤(SIEM等)への統合コストが発生することも多いです。これらは「SaaSでもオンプレでもない」中間領域のため、比較時に埋もれやすいのが特徴です。
さらに、TCOには「人件費」が隠れています。運用設計を丁寧に行えば作業は減りますが、曖昧な設計のままだと、問い合わせ対応や手動リカバリが増えていきます。従って、TCO比較では、外形コスト(ライセンスや回線)だけでなく、運用の手戻りを減らす設計投資も評価対象に含めると判断の質が上がります。
6. 業界の客観的背景:SaaS普及とオンプレ残存は両立している
SaaSは導入スピードやスケーラビリティで採用されやすい一方、オンプレミスは既存投資の継続や特定要件(例:ネットワーク分離、既存データ資産の管理方針、特殊な性能要件、規制対応)により残存します。
この傾向は、ベンダー・調査会社の研究でも一般的に言及されています。例えばGartnerはクラウド移行が段階的に進む現実を示し、クラウドとオンプレの併用が一般的である旨を繰り返し論じています(出典:Gartner “Cloud” 関連の調査・レポート群、ただし具体年度の詳細は契約形態や公開範囲に依存します)。また、IDCや各種アナリストレポートでも、エンタープライズのITはハイブリッド志向が強いと整理されています。
ただし、ここでの実務的なポイントは「世の中がハイブリッド」という一般論ではなく、自社のどの業務がどの理由でハイブリッドになるのかを言語化することです。そうしないと、ハイブリッドは“なんとなく”になり、結果として管理が複雑化します。
つまり、業界の背景は判断の後押しにはなっても、意思決定の代替にはなりません。実際の稟議や投資判断では、監査部門、セキュリティ部門、業務部門、情シスの利害が絡むため、各部門が納得できる形で「責任分界と統制」を説明できる必要があります。
7. 導入・移行の進め方:失敗しにくい「段階設計」
SaaS オンプレミスを同時に扱うと、要件が増えて見積りが膨らみがちです。したがって、最初から全範囲を作り込むのではなく、段階的に価値を検証する進め方が合理的です。
段階設計のメリットは、単に手戻りを減らすだけではありません。組織的にも、運用チームが学習していく時間が確保でき、監査やセキュリティの懸念をプロジェクトの早い段階で潰せます。特にハイブリッドでは、連携方式の選択やログ設計が後で変わると、影響範囲が広がりやすいので、段階的に固める価値が大きいです。
7-1. アセスメント:データ分類と連携の棚卸し
- データの分類(機微度、保持期間、削除要件、加工の有無)
- 参照・更新のフロー(誰がいつ何を変えるか)
- 既存システムとの依存関係(バッチ、マスタ、ID体系)
棚卸しでは「どのシステムからどのデータが来るか」だけでなく、そのデータがどう使われるかを分解することが重要です。例えば、同じ「顧客ID」でも、参照だけなのか、更新権限が必要なのか、監査対象となる変更ログが必要なのかで要件が変わります。
また、ID体系(主キーの変更、名寄せのルール)が曖昧だと、連携時に重複や欠損が発生します。段階設計では、最初に「データの正本」と「キーの扱い」を決めることで、以降の設計を単純化できます。
7-2. 設計:責任分界点(RACI)を先に決める
事故が起きたときに「どちらが対応するか」が曖昧だと、復旧までの時間が伸びます。SaaS側とオンプレ側の役割を明文化し、監査ログや証跡の取り扱いも合わせて設計します。
RACIは典型的には「Responsible(実施)」「Accountable(最終責任)」「Consulted(相談)」「Informed(通知)」ですが、実務ではそれ以上に一次切り分けの手順が重要です。例えば連携失敗が起きたとき、どのログを見れば原因が絞れるのか、どのタイミングでベンダーにエスカレーションするのか、どの情報を添えて連絡するのかが定まっていると、復旧が速くなります。
7-3. PoC/限定適用:連携の品質を先に固める
業務機能のPoCよりも、連携と運用(ログ、権限、エラー時の扱い)を優先して検証すると、後工程での手戻りが減ります。
たとえば、PoCでは「フォームから入力して登録できるか」だけでなく、以下のような運用観点で確認します。
- 権限変更を行ったときの影響(反映遅延、取りこぼし)
- 部分失敗時の再実行(何がロールバックされるか、されないか)
- 監査ログが後から追跡可能か(ユーザー、操作、対象、時刻、結果)
- データ欠損時にどう振る舞うか(例外、隔離、再処理)
- 性能(同時処理、レスポンス、タイムアウト時の挙動)
この観点を早期に詰めることで、「動くけど運用できない」「監査で説明できない」問題を未然に防げます。
7-4. 本番移行:データ移行と切替計画を重視
- 移行リハーサル(期間、データ量、再実行条件)
- 切替ウィンドウとロールバック手順
- 監視項目とアラート閾値の合意
移行では、データの整合性だけでなく、データの“状態”を考慮する必要があります。例えば、移行時点で「確定済み」や「未処理」など状態がある場合、SaaSとオンプレの間で状態定義が一致しているかが重要です。
また、切替ウィンドウでは、連携停止の影響範囲も明確にします。切替中に入力されたデータをどう扱うか(待ちキューに入れる、別ルートに送る、後で吸収する)を決めておかないと、本番移行当日に混乱が起きます。
8. 実務で差が出る:オンプレ領域の“運用品質”
オンプレミスは自由度が高い反面、運用品質が直接リスクになります。SaaS オンプレミスの比較で見落とされがちなのが、運用の成熟度です。
具体的には、パッチ適用の頻度、脆弱性情報の追跡体制、バックアップの復元テスト、監視の粒度、障害時の一次切り分け手順などです。ここが整うほど、オンプレを残す理由が「制約」ではなく「設計方針」になります。
運用品質は技術だけでなく、プロセスと人に依存します。例えば、脆弱性対応で「いつまでに対応するか」というSLAが定義されていない場合、運用は遅れ、結果としてリスクが増えます。バックアップ復元テストも、やっている“つもり”と、監査で説明できるレベルで実施できている“実態”には差があります。
さらに、オンプレ領域では容量計画が重要です。仮想基盤であっても、ストレージの伸び、I/Oの性能、バッチ窓の混雑が重なると、性能劣化として顕在化します。SaaSはスケール設計が提供側に委ねられる場合が多いので、オンプレ側の容量計画が甘いと、ハイブリッド全体の可用性にも波及します。
9. 変更とベンダー条件:契約条項を読み替える
SaaSは提供側の運用に依存するため、契約条項の確認が不可欠です。特に重要なのは以下です。
- 稼働率やサービスレベル(SLA)の定義
- データのエクスポート可否、形式、期限
- 監査ログの取得範囲と保管期間
- 利用停止・解約時のデータ取り扱い
- 障害やセキュリティインシデント時の通知手順
オンプレは契約よりも運用で差が出ますが、保守契約(ハード/ミドル)や保全体制(部品調達、復旧支援)も同様に重要です。
契約条項の読み替えとは、条文をそのまま鵜呑みにせず、自社の業務要件に対して実際に何が保証されるのかへ翻訳することです。例えばSLAが「稼働率99.9%」でも、業務が必要とするのは「営業時間内」「特定機能の復旧」「連携の復旧まで含めて」など、より具体的です。
また、データエクスポートについては「できるか」よりも「どの粒度で、どのフォーマットで、どの期間で、どの権限で」が重要です。解約時のデータ取り扱いは、単にエクスポートするだけでなく、移行先で扱える形式か、監査証跡として整合しているかが問われます。
さらに、インシデント通知では通知時間だけでなく、通知の粒度(影響範囲、原因の開示度、再発防止の約束)や、追加情報提供の運用(タイムライン)が必要です。実務上、通知のタイミングと品質が悪いと、社内の報告や監査対応が遅れます。
10. 企業判断のテンプレ:要件→構成→検証→運用へ
最後に、現場で使いやすい判断の流れを示します。SaaS オンプレミスは、次の順で検討するとブレにくくなります。
- 要件定義:セキュリティ、可用性、連携、運用体制
- 構成案:どこまでSaaS、どこをオンプレ、どこを境界にするか
- 検証計画:連携・性能・監査証跡・運用プロセス
- 移行/運用:切替、監視、障害対応、改善サイクル
この流れを実行するとき、重要なのは「構成案の仮説」を早めに作り、検証で潰すことです。つまり、最初から完全な設計を目指すのではなく、仮説を置いて不確実性を減らしていきます。ハイブリッド案件では特に不確実性が多く、連携方式、責任分界、監査ログの取得範囲、性能要件(ピーク時)の扱いなどが後から判明しやすいからです。
また、運用に関しては、稼働開始後の改善サイクルを前提にします。運用開始直後はログの見方やアラートの閾値調整が必要になります。したがって、検証計画には「初期チューニング」や「運用移管(ハンドオーバー)の準備」まで含めると、立ち上がりがスムーズです。
比較表・条件(補足):SaaS オンプレミスの判断材料
以下は、要点を比較表として整理したものです(リンクは含めません)。価格や供給(提供)条件はベンダー・契約形態に依存するため、ここでは確認すべき項目として記載します。
| 観点 | SaaS | オンプレミス | 選び分けの目安(条件) |
|---|---|---|---|
| 運用責任 | 提供側中心(利用者は設定・利用管理) | 自社中心(監視・更新・復旧まで) | 運用体制に余力があるか、障害対応を内製できるか |
| データ統制 | 契約と設定に依存しやすい(所在・保管が要確認) | 自社管理(設計によりコントロールしやすい) | データ所在や保持の要件が厳しいほどオンプレ寄りになりやすい |
| 連携 | API/コネクタが中心(権限・整合性が重要) | 既存連携を活かしやすい一方、設計の自由度が高い分工数も増える | 参照/更新の同期方式、失敗時の再実行要件を満たせるか |
| 可用性 | サービス水準と設計に依存(SLA確認が前提) | 自社の冗長化・復旧設計が品質を左右 | RTO/RPOを契約・設計で確実に担保できるか |
| 変更管理 | 提供側の更新計画に影響される | 自社の検証・適用サイクルで管理 | 業務影響の検証能力に合わせて選択 |
| 価格の見積り | 利用料+連携/移行/運用の付随費用が発生 | 初期投資+保守/運用の継続費用 | TCOで比較し、連携・監査・運用の“間”のコストを含める |
Step-by-step:段階移行の進行手順(実務用)
- 業務棚卸し:導入対象の業務機能と、既存システムの依存関係を特定する
- データ分類:機微度、保持期間、削除/書換の要件を決める
- 統制要件の定義:監査証跡、権限設計、ログ保管方針を確定する
- 構成案の作成:SaaS オンプレミスの境界(どのデータをどこで扱うか)を明確化する
- 連携方式の決定:同期頻度、整合性、失敗時の再処理を設計する
- 限定適用で検証:性能、運用、監査ログの取得範囲を確認する
- 移行計画の凍結:移行リハーサル、切替手順、ロールバック条件を合意する
- 本番運用の立上げ:監視項目、アラート閾値、障害対応フローを確立する
- 改善サイクル:運用データから設定や連携方式を調整する
条件/要件チェック:見落としやすい論点
- 監査ログの粒度と保管期間(提供側依存の範囲を確認)
- データエクスポート手段(形式、期限、権限)
- アカウント管理(退職者処理、権限棚卸しの手順)
- 連携時の整合性(重複登録、欠損、順序保証)
- ネットワーク経路(遅延や帯域制約、分離要件)
- 障害時の運用(誰が、どの順で、何を確認するか)
見落としがちな論点として、もう一段深く掘るなら「運用の観測可能性(Observability)」もチェックリストに入れるのが有効です。つまり、異常を検知したときに原因に辿り着けるだけのデータが用意されているか、メトリクス・ログ・トレースの粒度が足りているか、SaaS側のログが十分に取得できるか、といった点です。ハイブリッドでは特に、片側のログだけでは原因が特定できないことがあります。
また、「データのライフサイクル」も重要です。保存・加工・参照・削除の各局面で、どこが責任を持つのか、削除要求が来た場合に連携先までどう反映するのか(削除の伝播)を決めておかないと、保持義務と削除義務が矛盾した状態になります。
FAQ(よくある質問)
Q1. SaaS オンプレミスは併用すべきですか?それともどちらかに統一すべきですか?
A. 多くの企業ではハイブリッドが現実解になります。ただし最終判断は、データ要件、連携の難易度、運用体制、監査対応の負荷で決まります。統一したほうが管理が簡単な領域もあれば、オンプレ側に残すべき要件がある領域もあります。
統一か併用かの判断でよくある落とし穴は、「移行の手間」だけを理由に選んでしまうことです。短期コストを抑えるための選択が、長期的には連携の複雑化・運用の増加につながることがあります。逆に、併用にすることで連携が複雑化する場合は、連携基盤やデータ運用を強化する投資が必要になります。結局のところ統制要件を満たすための構成が最適であり、形式(SaaS/オンプレ)だけでは答えが出ません。
Q2. コスト比較はどうやって行うのが妥当ですか?
A. TCO(総保有コスト)の観点で、初期費用だけでなく、運用費・連携開発費・監査対応・ネットワーク費まで含めて比較するのが妥当です。特にハイブリッドでは「連携するための作り込み」がコストを押し上げます。
加えて、「コストの振れ幅(レンジ)」も見ておくと良いです。見積りは条件に依存するため、最小ケースと最大ケースの前提を明確化します。たとえば連携頻度が想定より高くなる、監査ログの粒度を後で上げたくなる、アカウント管理の運用が手作業中心になった場合などで、コストが変動します。意思決定者には平均値だけでなく、レンジの理由を説明できる状態が望まれます。
Q3. オンプレを残す場合、セキュリティ面のリスクは増えませんか?
A. 増える場合もありますが、増える理由は“オンプレだから”ではなく、運用設計と管理の成熟度に依存します。パッチ運用、ログ監視、バックアップ復元テスト、アクセス制御の徹底ができているほどリスクは管理可能です。
ただし、セキュリティは「技術対策」だけではなく「人とプロセス」の問題でもあります。オンプレ残存が多い組織では、担当者の属人性が生まれやすく、担当変更や長期休暇時に復旧が遅れるといった問題が起こります。そのため、手順書、教育、ロール分担、定期訓練(机上訓練など)を設計に含めることが、セキュリティ上の実効性に直結します。
Q4. SaaS側の障害が起きたとき、自社の運用はどう備えるべきですか?
A. まずは契約のSLAと通知手順を確認し、代替手順(復旧待ちの業務継続策)やデータ整合性の扱いを事前に設計します。また、連携先が停止した場合の影響範囲も含めて監視設計を行うことが重要です。
代替手順は、単に「手作業で入力する」では足りないことが多いです。どこまで手作業でカバーし、後でどう取り込むか、どのデータを優先するか(優先度)、期限(どれだけ遅延を許容できるか)を整理しておく必要があります。さらに、復旧後の再取り込みが冪等でないと、二重計上や二重登録が発生します。障害対応は「備え」だけでなく復旧後の整合性まで設計することが重要です。
Q5. 移行は一度に実施するべきですか?段階移行が良いですか?
A. 一度に切り替える方法はリスクが高くなりがちです。段階移行では、連携や運用プロセスを先行して固められるため、SaaS オンプレミスのハイブリッド設計と相性が良いケースが多くあります。
段階移行の設計では、「機能の段階」だけでなく「データと責任の段階」も分けることが有効です。例えば、まず参照系だけを段階移行し、更新系は最後にするなどです。こうすると、連携の影響を下げ、監査ログの整合性や運用の手順を安定させてから更新系に進められます。
Q6. 供給者(ベンダー)を選ぶとき、何を確認すべきですか?
A. 価格だけでなく、セキュリティ・監査ログ・データエクスポート・変更管理(更新頻度や互換性)・インシデント通知・サポート体制を確認してください。契約条項と運用実態が一致しているかも見ます。
さらに、PoC段階で確認しておきたいのは「ベンダーがどれだけ改善に協力的か」です。技術検証で小さな齟齬が出たときに、改善提案ができるか、設定変更の範囲がどこまであるか、APIやログがどの程度柔軟に提供されるかが、後の手戻りを左右します。
Q7. 日本の企業では運用や監査の観点で特に注意すべき点はありますか?
A. 一般に、監査対応や内部統制の説明責任が重視されるため、ログ保管、権限設計、証跡の取得範囲を早い段階で固めるのが効果的です。用語や運用手順は自社の監査フローに合わせて定義し直すのが現場では重要になります。
加えて、監査の観点では「システムの変更履歴(Change history)」が求められることがあります。SaaS側は変更履歴がある場合でも、自社が監査で示したい粒度に達していない可能性があります。その場合は、監査に必要な証跡を別途収集する必要が出ます。最初から必要な粒度を定義しておくと、後から証跡収集に工数を投下せずに済みます。
まとめ:SaaS オンプレミスは「目的と責任分界」で最適化する
SaaS オンプレミスの比較は、機能の優劣よりも、統制・責任・連携・運用品質をどう設計できるかが決め手になります。要件を機能ではなく「誰が何を保証するか」に置き換え、TCOで見積りし、連携の品質と監査証跡を先に検証する——この順序が、結果として手戻りを減らし、移行の成功確率を押し上げます。
最終的に重要なのは、技術選定が「意思決定のゴール」ではなく「運用可能な統制を作るための手段」だという認識です。SaaSで得たいのはスピードや標準化であり、オンプレで守りたいのは統制や特殊要件であるはずです。その目的に立ち返り、責任分界を明確にし、連携と運用を現実的に設計することで、ハイブリッドは“複雑さ”ではなく“最適化の方法”になります。
また、ハイブリッドは一度設計したら終わりではありません。運用データを見ながらアラート閾値や連携のリトライ方針、権限の粒度、監査ログの保持設計などを更新していくことが、長期的な成功に直結します。SaaSは変わり続け、オンプレの環境も更新されます。だからこそ、変更管理と改善サイクルを前提に設計することが、結果として「最適」を維持する力になります。