SaaSとオンプレミスの選び方と要点
SaaSとオンプレミスは、同じ業務基盤でも「運用形態」と「統制の度合い」が大きく異なります。本ガイドでは、両者の背景知識を整理しつつ、要件から最適解へ近づく考え方を客観的に解説します。特に移行・費用構造・セキュリティ/性能・契約条件の観点で比較します。
最初に結論:SaaS オンプレミスを“要件”で使い分ける
SaaSとオンプレミスは、同じ「業務システム導入」でも、意思決定の軸が変わります。最重要なのは、可用性・セキュリティ統制・データ所在・性能要件・運用体制・将来の拡張を先に定義し、その要件を満たしやすい形がSaaSなのか、オンプレミスなのか(または両者併用=ハイブリッドなのか)を決めることです。導入後に揉めやすいのは「移行」「費用の見え方」「契約・サポート条件」「セキュリティ運用の責任分界」なので、ここを早期に確認すると判断が安定します。
さらに言えば、SaaSとオンプレミスの比較は、単なる“好み”や“流行”ではなく、企業としてのリスク許容度と運用成熟度をどう設計するか、という経営・ガバナンスのテーマでもあります。たとえば、ベンダー障害時にどこまで業務が止まってよいか、止まった場合にどの部署がどんな判断をするのか、あるいは監査で提示すべき証跡をどこが保持するのか、といった論点は、選定後に後回しにするとコスト増になりがちです。
本記事では、提供形態としてのSaaSとオンプレミスを分けて説明しつつ、最終的には「要件定義→責任分界→移行→稼働後運用→撤退(もし必要なら)」という導入ライフサイクル全体で判断できるようにします。特に、比較表の各行を“意味がある言葉”に翻訳し、実際の調達・稟議・設計・契約に落とし込むための観点を厚めに扱います。
次に押さえる:SaaS オンプレミスそれぞれの背景(客観整理)
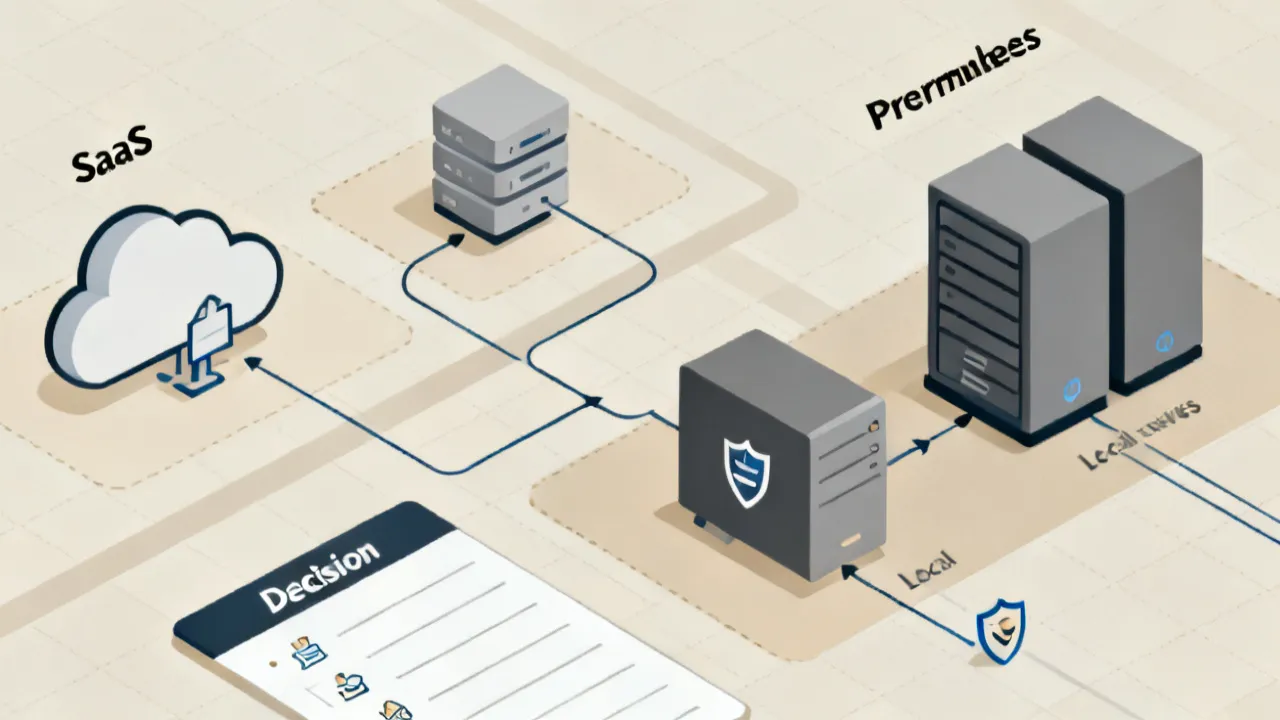
まず背景を客観的に整理します。SaaS(Software as a Service)は、ベンダーがアプリケーション運用や更新を行い、利用者は基本的にブラウザやクライアントからサービスを使う形態です。一方、オンプレミスは、利用者側がサーバーやミドルウェアを自組織の環境に置き、構成・更新・運用を自社(または委託先)で管理する形態です。どちらにもメリット・制約があり、「どちらが常に正しい」という単純な結論にはなりにくい点が重要です。
また近年は、セキュリティ要件の高度化、ゼロトラストの考え方、監査対応の厳格化、そしてクラウドの成熟により、単一形態ではなく段階導入や役割分担(例:認証基盤やデータはオンプレ、業務アプリはSaaS、など)も現実的な選択肢になっています。
背景の理解をさらに一段深めると、SaaSとオンプレミスの違いは「サーバーがどこにあるか」だけではなく、次のような“運用の前提”が変わります。
- 変更頻度:SaaSはベンダー主導で変更が入ることが多く、利用者は影響範囲の管理(テスト・業務手順の更新)を求められます。オンプレは自社主導で変更タイミングを調整しやすい一方、更新遅れがセキュリティリスクになることがあります。
- 障害時の切り分け:SaaSはアプリ層以外もベンダーの管理領域にあるため、利用者側が切り分けにどこまで関与できるかが契約や運用で決まります。オンプレでは自社でログやインフラを見られる可能性が高いです。
- 監査・証跡:SaaSは証跡の取得・保管・エクスポート方法が設計されていることが多い一方、オンプレは自社でログ基盤を設計しやすい反面、整備が不十分だと監査に耐えません。
- スケール:SaaSはスケーリングをベンダーが担うことが多く、利用者は利用計画の調整で対処します。オンプレはキャパシティ設計(計画停⽌や増設含む)を自社で行う必要があります。
こうした前提差を理解しないまま比較すると、導入後に「思っていた運用と違う」「ログが足りない」「契約上の責任が想定外だった」といったズレが発生しやすくなります。だからこそ、最初に“要件”を置いてから形態を選ぶ考え方が重要になるのです。
重要ポイント:比較は「機能」より「運用責任」と「データ」に寄せる
選定の初期段階では、画面機能やカタログ要件だけで比較しがちですが、実務では以下が決定的になります。
- 運用責任の分界:障害対応、パッチ適用、バックアップ、ログ保全、脆弱性対応は誰がどこまで負担するか
- データ所在と移行可能性:データがどこに保存され、エクスポート/移行がどの程度可能か
- 監査・証跡:アクセスログ、変更履歴、監査レポートをどの粒度で取得できるか
- 性能・通信要件:同時利用、応答時間、ネットワーク要件、オフライン要件の有無
この観点で整理すると、SaaS オンプレミスの差が「単なる好み」ではなく、リスク管理と運用コストの設計として見えてきます。たとえば、性能要件が厳しい業務(物流の配車支援、コールセンターの即時応答、製造のリアルタイム可視化など)では、ベンダー環境依存のSaaSが適合しないケースが出てきます。逆に、更新頻度の高い業務(コンプライアンス関連の帳票や申請フローが変わりやすい領域など)では、オンプレの更新運用がボトルネックになってSaaSが有利に働くことがあります。
また、運用責任やデータの扱いは、担当部署が違うと見え方が変わります。たとえば情報システム部はセキュリティ統制と運用負荷を見ますが、業務部は停止リスクや変更の影響を見ます。経理や法務は費用と契約条件を見ます。経営層はリスクと投資回収を見ます。これらを「機能比較」で揃えるのは難しいので、最初から“共通言語”として責任分界やデータ要件を採用するのが効果的です。
費用構造の捉え方:価格だけでなく“ライフサイクル”で比較する
費用の見え方は、意思決定者が誤解しやすいポイントです。SaaSは月額・年額などの課金体系が多く、初期投資は抑えやすい反面、利用規模の増加に比例して支出が積み上がる設計になりやすい傾向があります。オンプレミスは初期費用(ハードウェア、ソフトウェア、導入、基盤構築)が大きくなりがちですが、条件によっては一定期間の総所有コスト(TCO)で有利になる可能性があります。
ただし、オンプレの総コストには、電源・冷却・保守、障害対応、更新、セキュリティ運用、運用要員などが含まれます。SaaSでも、利用料に加え、認証連携(SSO)、ネットワーク、監視、セキュリティ対策、教育などの周辺コストが発生します。従って比較では「見積の総額」「前提条件(利用人数、データ量、拡張計画)」「契約期間・解約条件」「移行費用」を同じ粒度で合わせることが重要です。
ここで重要なのは、“誰が費用を持つか”です。オンプレは情報システム部(場合によっては情シスとインフラ部門)が主に負担することが多い一方、SaaSは部門利用が進みやすく、各部署が利用費を負担する(あるいは按分する)形になりがちです。すると、全社TCOで見た場合に最適解とならないことがあります。よって費用比較には、単に合計額だけでなく、費用の発生タイミング、負担部門、変動の仕方を明確化することが望ましいです。
また、隠れコストとして見落とされがちなものを挙げると、例えば次のような項目があります。
- データ移行費用:変換、品質検証、二重運用、リハーサル、切替後の微修正。
- 連携費用:API連携、ETL、メッセージング、認証(SAML/OIDC)やネットワーク設定。
- 教育・定着費用:ユーザー教育、手順書整備、QA対応、問い合わせ対応。
- 監査対応費用:ログの保全、レポート作成の自動化、監査人への回答体制。
- サポート・運用費用:一次対応窓口、障害時のエスカレーション手順整備。
※価格情報のような数値は、製品や構成で大きく変動し、ここで断定すると誤差が出やすいため、判断材料としては見積・条件提示書に基づく検証を推奨します。
セキュリティと統制:責任分界(RACI)を明確にする
セキュリティは「どちらが安全か」ではなく、誰がどの範囲を守る設計かが問われます。SaaSではベンダー側が基盤のパッチ、物理的な安全対策、基礎的な運用を担う一方、利用者側は設定、ユーザー管理、権限設計、監査要件、端末側の運用などの責任を持ちます。オンプレミスでは、利用者側が環境全体の更新・設定・監視・バックアップ運用を行う比率が相対的に高くなります。
実務では、次の項目がレビュー対象になります。
- 暗号化(保管時/転送時)と鍵管理の方式
- アクセス制御(RBAC/ABAC、SSO連携)と権限設計の支援
- ログ(取得範囲、改ざん耐性、保持期間、エクスポート可否)
- 脆弱性対応(パッチ方針、緊急時の連絡体制、SLAの有無)
- バックアップと復旧(RPO/RTO、復旧手順の確認)
ここで“RACI”の話に戻すと、単に「ベンダーが守る/利用者が守る」では粗いです。実務的には、「障害発生時」「脆弱性公表時」「権限逸脱が疑われる時」「データ誤削除が起きた時」「監査対応が必要になった時」といったイベント単位で、役割と意思決定プロセスを定義する必要があります。
例えば、次のようなシナリオで責任が曖昧になることがあります。
- ログが見つからない:取得設定の責任は利用者か、ログ保持の仕様に起因するのか、どこにエスカレーションするのか。
- アカウントが乗っ取られた:端末側対策(MFA、EDR、パスワード管理)を誰が担うのか、発覚後の遮断手順は誰が実行するのか。
- 復旧ができない:バックアップの世代保持や復旧手順の責任分界が不明だと、復旧訓練が形骸化します。
このあたりを事前に契約・設計書と突き合わせることで、SaaS オンプレミスのどちらを選んでも「想定外」を減らせます。
また、近年は“ゼロトラスト”や“サプライチェーンリスク”が論点になることが増えています。たとえばSaaSの場合、ベンダーのID基盤や管理画面へのアクセスが、結果的に自社のアカウント管理リスクになります。オンプレの場合、サーバー管理者権限の運用(特に特権IDの統制)が鍵になります。いずれにせよ、特権の扱い(誰が、どの条件で、どの手段で、どこまでできるか)を明確にするのが統制設計の核心です。
性能・運用:SaaSは“速い更新”、オンプレは“細かな最適化”
性能要件は、アプリの種類や利用形態で結果が変わります。SaaSはベンダーの提供する環境に依存する部分が大きく、一般に更新頻度が高いことが多いため、機能改善や障害対応の反映は早くなり得ます。一方、オンプレミスは構成を自社で最適化できる余地がありますが、更新や性能調整の運用負荷が自組織に寄ります。
したがって、以下の問いで整理するとスムーズです。
- 同時利用数・応答時間の目標は何か(測定可能なKPIに落とす)
- ネットワーク条件(拠点VPN、閉域網、回線品質)の前提は何か
- ピーク時の扱い(スケール戦略)はどうするか
- 監視と改善の運用フローは誰が回すのか
さらに、性能は“平均”ではなく“分布(ばらつき)”で捉えると判断精度が上がります。例えば、平均応答時間が十分でも、特定の操作(権限変更、帳票生成、検索、バッチ連携)だけ遅延し、業務が詰まることがあります。SaaSではベンダー側で最適化される場合もありますが、データ量や利用パターンによってはオンプレ相当のチューニング余地がありません。オンプレは調整余地は大きいものの、監視指標設計とチューニング作業の継続が前提になります。
運用の観点では、次も重要です。
- 監視項目:CPU/メモリだけでなく、アプリの応答、エラー率、キュー滞留、連携失敗率など。
- アラート運用:誰が閾値を決め、誤検知時にどう調整するか。
- 改善のサイクル:月次レポート(SaaSでも)や定例会の運用有無。
- 運用手順書:トラブルシュート手順、エスカレーションフロー、復旧手順。
結局のところ、性能と運用は相互に影響します。SaaSでは性能を“調整する”というより“条件に適合させる”比率が高く、オンプレでは“調整して性能を作る”比率が高くなります。どちらでもKPIを置き、評価のやり方を決めることが必要です。
導入・移行:失敗しやすいのは“データ”と“業務フローの継続”
移行の難しさは、システムの切り替えだけでなく、運用の継続性にあります。SaaSからオンプレ、またはオンプレからSaaSへ、あるいは両者併用へと発展するケースでは、データ移行、権限モデルの差分、帳票・API・連携の手当てが要点になります。
移行設計では、次の観点で段取りを明確にすると失敗確率が下がります。
- 対象データの棚卸し(データ形式、更新頻度、保持期間)
- 移行の順序(参照系→更新系、重要度の高いものから)
- 連携の断面定義(誰がどのインターフェースを提供するか)
- テスト計画(性能、権限、監査ログの整合性)
- 切替日とロールバック方針(業務停止を最小化)
ここで、移行を難しくする要因をもう少し具体化します。
- データ品質:移行時に“欠損・重複・形式不整合”が顕在化します。移行前のデータクレンジング計画が必要です。
- 権限の差分:RBACの粒度、組織構造の扱い、部門・役職・グループの同期方式などで矛盾が出ます。
- 監査ログの継続性:旧システム分の証跡をどう扱うか(保存期間、閲覧方法、監査人への提出形式)が論点になりがちです。
- 連携タイムアウト:SaaS側のAPIレート制限やタイムアウト設定により、バッチ連携が想定より遅れる場合があります。
- 教育・業務手順の更新:新UIへの慣れ、入力規則、承認フローの変更が現場での処理速度に影響します。
また、切替時の運用としては“二重運用”と“段階切替”の選択があります。例えば、最初は参照系だけSaaSに切り替え、次に更新系、最後に帳票やバックオフィスを切り替えるといった段階が可能です。どの段階でリスクが最も高いかは、業務特性(締め処理、年次更新、月次締めのタイミングなど)によって変わります。
ロールバック方針もセットで考えます。ここを決めずに「戻せるはず」で進むと、切替当日に判断不能になり現場が混乱します。ロールバックの可否は技術だけでなく契約や運用手順に依存します。例えば、SaaS側でデータ上書きが即時反映される場合、戻す際のデータ整合性確保が難しくなることがあります。逆にオンプレでは、切替後のログ・監査証跡が二重に残る可能性があります。どちらにもトレードオフがあるため、事前の整理が肝心です。
供給者(ベンダー)視点:比較表は“条件”で見分ける
供給者(ベンダー)ごとに差が出るのは、機能よりも条件です。特に、サポート範囲(時間帯、一次対応、深刻度判断)、SLA、監査レポートの提供形式、データの返却/削除手順、解約時のエクスポート制限などが、契約後に効いてきます。SaaS オンプレミスを検討する際は、カタログではなく「契約条件・運用規程・移行手順書」を比較対象に置くのが専門家の基本姿勢です。
さらに“条件”には、文章としてのSLAだけではなく、運用の実装レベルも含まれます。たとえばSaaSのSLAで稼働率が示されていても、実際にどのようなメトリクスで計測されるのか、計測除外(メンテナンス窓、通信遅延など)があるのかが重要です。オンプレの場合でも、保守契約の範囲がどこまで含むのか(ミドルウェア更新や特定障害時の復旧対応の粒度)を確認しないと、結果的に自己負担が増えます。
また、ベンダーの対応体制(サポート窓口のチケット運用、エスカレーション経路、回答品質の傾向)も条件の一部です。実務では、同じ問い合わせでも“情報の出し方”がベンダーで異なり、復旧までの時間に差が出ます。したがって、PoCや評価だけでなく、過去事例や運用相談のやり方(定例会、技術支援の範囲)もヒアリングすると判断精度が上がります。
次章では、追加情報がある前提として、比較表・手順・条件要件を“補助”として配置します(※URLは表に含めません)。
比較表:SaaS と オンプレミスの意思決定ポイント
| 観点 | SaaS | オンプレミス |
|---|---|---|
| 運用責任 | ベンダーが基盤を運用し、利用者は設定・ユーザー管理などを担う | 利用者側で環境構築・更新・監視・バックアップ運用まで設計する |
| 更新・機能提供 | 継続的に更新されることが多く、利用者は適用影響を管理する | 更新計画は自社主導になりやすく、テスト運用の体制が重要 |
| 費用の見え方 | 利用料中心(利用規模・契約期間で増減)+周辺コストが発生 | 初期費用+保守運用費(TCOで良い比較が必要) |
| データ所在 | クラウド側の保存・管理が基本。返却/削除条件を契約で確認 | 自組織環境に置くため所在は明確だが運用責任は重くなる |
| 監査対応 | 監査ログの粒度・保持期間・エクスポート可否を確認 | ログ設計と保全を自社で整備。証跡の整合性が鍵 |
| 性能 | 提供環境に依存。回線・同時利用の前提確認が重要 | 構成で最適化できる余地があるが、運用設計が必要 |
| 移行 | データ書式・連携手段・エクスポート方針を早期に検証 | 移行対象範囲が広くなりやすく、テストとロールバックが重要 |
この表を“そのまま”使うと抽象的になりがちなので、各行に対して「何を確認すべきか」「どの文書・どの担当が決めるか」まで落とします。ここができると、稟議や契約調整の場で議論が進みやすくなります。
ステップ別ガイド:SaaS オンプレミスの選定から導入まで
-
業務要件とリスクを先に言語化する
可用性目標、監査要件、データ保持、連携方式、ユーザー数の見込みを整理します。 -
セキュリティ/統制の責任分界を確認する
具体的には、ログ、鍵管理、脆弱性対応、バックアップ、復旧訓練の範囲を契約・運用文書で確認します。 -
費用見積の前提を揃える
人数、データ量、連携回数、API利用、追加オプション(SSO、監視、支援)を同条件にします。 -
PoC/評価で“非機能”を測る
応答時間、同時利用、権限変更時の挙動、監査ログの取得遅延などを確認します。 -
移行計画(データ・連携・切替)を承認する
既存業務を止めないための切替時間、ロールバック、教育計画を含めます。 -
運用設計と契約を“稼働後”の観点で締結する
SLA、障害連絡、レポート、解約時データ返却/削除の条件を確認します。
この手順をさらに実務化するなら、各ステップで“成果物(アウトプット)”を決めておくのが有効です。たとえば以下のような成果物です。
- 要件定義書:可用性、性能、監査、データ保持、連携要件、利用者像。
- 責任分界表(RACI):イベントごとの責任と意思決定フロー。
- TCO試算:前提条件、費用の内訳、変動要因、比較期間。
- 評価レポート:PoC結果、KPI達成度、課題とリスク。
- 移行計画書:データ、連携、切替、リハーサル、ロールバック。
- 運用設計書:監視、アラート、障害対応、問い合わせフロー。
- 契約確認チェックリスト:SLA、サポート範囲、監査資料、返却/削除条件。
成果物があることで、検討の後半で「誰が何を根拠に判断したのか」が追えるようになります。これがあると、導入後に問題が起きたときの原因分析が早くなりますし、次案件にも学びを転用できます。
条件/要件チェック:選定時に見落としがちな項目
- 解約・撤退条件:データ返却の形式、移行工数の見込み、削除手順
- 権限設計の差分:役割モデル(RBAC等)と監査の整合性
- 連携の耐障害性:APIレート制限、タイムアウト、リトライ設計
- 端末・認証:SSO、MFA、端末管理方針との整合
- ネットワーク要件:閉域接続、VPN、プロキシ、DNS制約
この中でも特に“見落とされがち”なのが撤退条件です。導入時は成功シナリオに意識が寄りがちですが、撤退は意外と確率が高い運用イベントです(事業統合、ベンダー更新、コスト最適化、要件変更)。SaaSの場合、データのエクスポート形式や、どの粒度・期間まで取得できるかが将来の自由度を左右します。オンプレの場合も、データ移行可能性だけでなく、移行先システムが要求するデータ品質(欠損のないマスタ設計、属性の意味の整合)が重要になります。
また、連携の耐障害性は実務で“地味に”トラブルになります。APIが使えるだけでは足りず、次のような条件まで確認しないと、運用で詰まります。
- リトライ:どのタイムアウト・エラーでリトライすべきか、べきでないか。
- 冪等性:同じリクエストが重複してもデータが壊れないか。
- レート制限:バッチ同時実行がある場合、どのくらい余裕があるか。
- スロットリング:制御方式と、バックオフ戦略。
- 再処理:失敗分の再送手順と、監査ログの整合。
オンプレではこの領域を自社で設計できますが、設計しないと結果として“運用負債”になります。SaaSではベンダーが提供する制限の枠内で設計する必要があるため、PoCでの確認が特に重要です。
FAQs(よくある質問)
Q1. SaaSとオンプレミス、どちらがセキュリティに強いですか?
A. 一概には言えません。重要なのは、ログ、鍵管理、アクセス制御、脆弱性対応、バックアップ/復旧などの責任分界と、契約・運用設計で守れる範囲です。ベンダーの管理範囲と、自社が担う範囲をRACIで整理すると判断しやすくなります。
補足として、セキュリティは“技術”だけでなく“運用”が大きく影響します。たとえばMFAの運用徹底、端末ポリシー、権限棚卸しの頻度、退職者アカウントの無効化手順などは形態に依存しませんが、SaaSではそれがより見える(設定変更の影響が大きい)ことがあります。オンプレでは逆に、サーバー側更新が追いつかないとリスクが顕在化します。どちらの場合も、運用の現実を設計してください。
Q2. オンプレミスは高い、SaaSは安い、という理解で良いですか?
A. 初期費用の見え方は確かに異なりますが、総コスト(TCO)で見る必要があります。オンプレは更新・運用要員・保守の負担が増えやすく、SaaSは利用規模に応じて費用が増えることがあります。見積の前提を揃えて比較するのが実務的です。
さらに、比較期間(たとえば3年、5年、7年)によって結論が変わることがあります。更新サイクル(オンプレの機器更新)、契約更新(SaaSのライセンス更改)、撤退コスト(再移行費)が期間の終端に効いてくるからです。TCOの比較では“期間の根拠”も合わせて確認するのが重要です。
Q3. 移行はどのくらいの期間がかかりますか?
A. 期間は対象システム、データ量、連携数、テスト方針、監査要件、切替方針で変わります。最短化だけを狙うと品質リスクが上がり得るため、PoCでリスクを潰し、移行リハーサルを組み込むことが安全です。
目安としては、システム規模やデータ移行の複雑さで大きく変わるため、あくまで“計画の考え方”が重要です。移行計画には、データ変換、マッピング設計、品質検証、権限同期、帳票再現、連携テスト、ユーザー教育、切替、安定化(フォロー)を含めます。切替当日だけを最短にしても、安定化フェーズで遅延・手戻りが出るとトータル期間が延びます。
Q4. ハイブリッド(併用)は可能ですか?
A. 多くの場合は可能です。たとえば、基幹データはオンプレで保持しつつ、業務アプリはSaaSで利用する、あるいは認証や監査基盤を統合するなどの設計が考えられます。連携方式(API/ETL/メッセージング)と運用責任分界が鍵になります。
ハイブリッドの落とし穴は“二重管理”です。例えば、権限同期を手作業で行う、ログ保管が分散して監査対応が複雑になる、監視のアラート運用が統一されない、といった問題が起きます。ハイブリッドを選ぶ場合は、統合運用の設計(ログ基盤、アラート統一、ID統合)を先に決めるのが現実的です。
Q5. ベンダー選定で必ず確認すべき書類はありますか?
A. 少なくとも、SLA/サポート体制、監査ログや証跡の仕様、データ返却/削除手順、障害時の連絡プロセス、セキュリティ関連の運用情報(認証方式や脆弱性対応方針など)を確認することを推奨します。
加えて、可能なら以下も確認してください。
- 監査資料:レポートの提供粒度、頻度、利用方法(テンプレート/手順)。
- メンテナンス方針:計画停止の通知期間、緊急停止の扱い。
- データ処理条項:個人情報の取り扱い、サブプロセッサ、保管場所。
- 変更管理:アップデートの事前通知、影響評価のプロセス。
- エクスポート仕様:CSV/JSON等の形式、項目定義、欠損の扱い。
参考:判断の土台となる一般的な公的・業界情報
クラウドやSaaS、セキュリティに関する一般的な考え方は、国際的な枠組みや業界ガイドラインがベースになります。たとえば、クラウドのセキュリティや責任分界に関しては、一般にクラウドサービス提供側と利用側で管理範囲が異なる点が強調されます。また、監査や管理策の枠組みとしては、ISO/IEC 27001や、クラウド固有の管理観点を扱う枠組みが参照されることがあります。導入判断では、必ず各ベンダーのセキュリティ資料と契約条件を一次情報として確認してください。
さらに、監査対応では“管理策の存在”だけでなく“運用の実在性”が見られます。たとえば、暗号化は行われているか、鍵の運用が適切か、ログが保持されているか、アクセス権の棚卸しが定期的に実施されているか、インシデント対応が訓練されているか、といった観点です。オンプレでもSaaSでも、形式的な資料ではなく、実際の運用証跡や問い合わせ窓口の実態を確認することが重要です。
(注)本記事では、特定の価格や売上成績など、確認困難な数値を断定しません。費用や性能の比較は、必ず見積根拠と評価結果に基づいて行ってください。
まとめ:SaaS オンプレミスは“同点比較”が勝敗を分ける
SaaS オンプレミスの選び方で最も大切なのは、「どちらが優れているか」を競うのではなく、自社の要件を同じ土俵に置いた比較を行うことです。運用責任分界、データ所在と撤退条件、監査対応、移行計画、非機能(性能・可用性)まで見通すと、導入後の手戻りを減らし、結果として意思決定の納得感も高まります。必要であれば、段階導入やハイブリッド設計も視野に入れ、リスクを順番に潰していく進め方が現実的です。
最後に、実務のコツを一つだけ挙げるなら、検討の途中で「すでに機能は揃っている」「とりあえずPoCできたので良さそう」という状態に入っても、要件面(責任分界・データ・監査・撤退・連携耐障害性)が未完のまま進まないことです。SaaSもオンプレも、導入後に効いてくるのは“見落とされた要件”であり、逆に最初に詰めた要件は導入後のストレスを大幅に下げます。したがって、形態の選定は最後に答えを出すのではなく、要件を満たすための設計(契約・運用・移行)を先に固める、という順序が最終的な成功確率を高めます。