SaaSとオンプレミスの選び方実務ガイド
SaaSとオンプレミスは、同じ「システム導入」でも設計思想と運用責任が大きく異なります。本ガイドでは、SaaSとオンプレミスの基本要点を整理し、セキュリティやコスト、性能、移行体制など意思決定の論点を客観的に解説します。要件定義から運用までの比較で失敗を減らします。
最初に結論:SaaSとオンプレミスは「責任分界」と「要件適合」で選ぶ
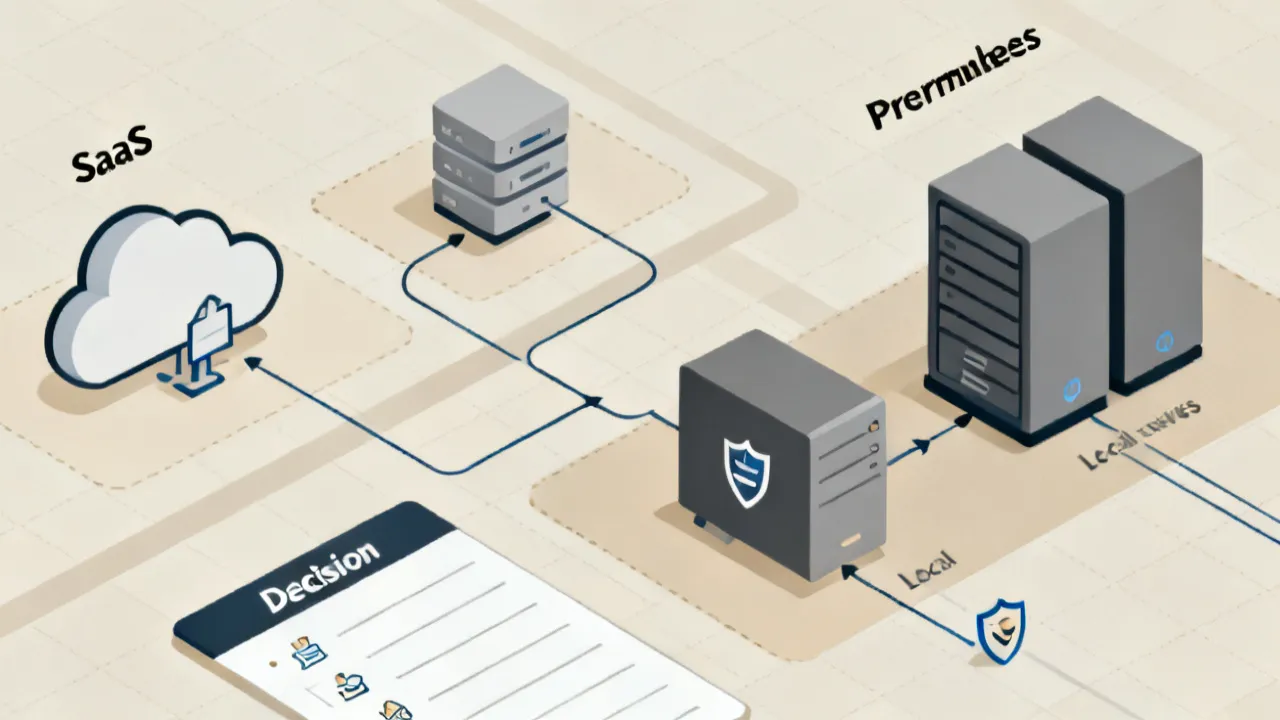
SaaS(クラウド経由で提供される業務アプリ)とオンプレミス(自社でサーバ等を保有・運用する形態)は、見た目が似ていても意思決定の軸が別物です。導入前に最優先で確認すべきは、①セキュリティとデータ管理における責任分界、②可用性・性能要件、③コストの見積手順(初期費用と運用費用、ライフサイクル)、④移行・連携(既存システムとの統合)です。これらを要件として具体化できるほど、SaaSかオンプレミスかの選択精度は上がります。
実務の観点では、機能の優劣よりも「運用の設計」と「統制(ガバナンス)が成立するか」が勝敗を分けます。SaaSでもオンプレでも、統制要件が曖昧なまま進めると、稼働後にログが取れない、障害時の連絡が遅い、更新の影響範囲が読めない、移行時に権限が崩れるといった問題が表面化しやすくなります。逆に言えば、要件を早い段階で“責任分界まで落とし込む”ことができれば、SaaSとオンプレのどちらを選んでも失敗確率を下げられます。
以下では、比較が難しい理由から入り、SaaS・オンプレそれぞれの基本、費用判断、セキュリティ、性能・可用性、移行・連携、そして意思決定の実務フレームまで、実際に検討が進む形で丁寧に掘り下げます。
なぜ「SaaS vs オンプレミス」の比較は難しいのか:論点が“運用”側にある
比較が難しい理由は、SaaSもオンプレミスも「機能を提供する」という点では共通だからです。しかし実務では、導入後の運用(監視、障害対応、セキュリティパッチ、権限管理、バックアップ、環境変更の手順)における負担と責任が差になります。たとえばSaaSはサービス提供者が多くの運用を肩代わりします。一方オンプレミスは自社が環境維持の責任を負いやすく、構築後の改善サイクルも自社設計になります。
ここで注意すべきは、「運用の責任=誰が作業するか」だけではなく、「運用の責任=判断基準を誰が持つか」という側面もあることです。例えば障害が起きたとき、SaaSではベンダが“復旧作業”を担うとしても、利用者側は業務影響の判断(業務を止めるか、迂回するか)や連絡(社内の意思決定者へどう伝えるか)を担うことになります。オンプレミスではさらに、自社で復旧手順や切り戻しの判断を行う必要があります。
また、SaaSは「更新が勝手に来る」ように見えるため、現場では不安が出やすいです。実際には、ベンダ側もアップデートの影響範囲を管理し、告知や検証環境の提供などを行うのが一般的です。ただし、利用者側が要求(例:変更通知の粒度、ロールバックの可否、段階リリースの取り扱い、テスト環境の有無)を明文化しないと、稼働後に「知らないうちに仕様が変わって業務が止まった」という形で問題が顕在化します。
業界実務としては、経営層は「短期間で稼働」「総コスト」「リスク低減」を重視し、IT部門は「運用負荷」「既存資産の活用」「監査・証跡」「変更管理」を重視しがちです。この“重視点のズレ”を早期にすり合わせることが、SaaS/オンプレミスの選定では最も重要です。さらに現場では、利用部門(業務ユーザー)の要望も同等に扱う必要があります。たとえば承認系業務は停止許容が低い一方で、参照系業務は多少の遅延が許容されるなど、業務特性により許容できる運用条件が異なります。
結局のところ、SaaS vs オンプレの比較は“技術比較”というより“統制と運用能力の比較”です。したがって、比較は表面の特徴ではなく、運用設計と契約設計までを見通した形で行う必要があります。
SaaSの基本:提供形態と、想定される管理範囲
SaaSは、ベンダがアプリケーションを運用し、利用者はインターネット経由で利用します。一般に、アプリの更新、基盤の保守、クラウド側の監視などはベンダ側が担います。その代わり利用者は、アカウント管理、利用範囲の設定、データの取り扱い(暗号化、保持方針、権限)を適切に設計する必要があります。
ただし「ベンダが運用する=利用者は何も考えなくてよい」という意味ではありません。むしろSaaSは、利用者側に残る“設計責任”が多いケースがあり、特に認証・権限・監査ログ・データの取り扱い(エクスポート、削除、保持)などは、稼働後に必ず検証が必要になります。
選定時の論点は、単なる機能比較ではなく、次のような“運用責任の所在”です。
- 認証:SSOや多要素認証、権限の委譲設計(RBAC等)
- データ:格納場所、暗号化の方式、保持期間、削除手順、監査ログ
- ネットワーク:通信経路の制御、IP制限や閉域要件の有無
- 契約:SLA(可用性の考え方)、保守スケジュール、事故時の連絡体制
- 連携:API、データ連携方式、レート制限、バッチ連携の可否
- サポート:一次切り分けの範囲、レスポンス目標、障害連絡のチャネル、問い合わせ履歴
- テスト/変更:テスト環境の有無、段階リリース、ロールバック、仕様変更の告知粒度
ここで重要なのは、SaaSの“仕様”はプロダクトの画面だけでなく、運用・変更・サポートのプロセスも含まれるという点です。たとえば、レポートや帳票の仕様が変わると業務が影響を受けますが、その変更告知がいつ・どのレベルで行われるかが実務では極めて重要です。SaaSではアップデートが継続的に行われることが多いため、「変更が起こる前提で統制する」設計(テスト計画、影響範囲の合意、例外運用の取り決め)が必要になります。
また、SaaS特有の論点として「データの所在」と「データ処理の範囲」があります。たとえばデータセンタの地域(リージョン)や、バックアップの保持期間、削除の“完了”の定義(削除要求から実際に消えるまでのタイムライン)などは、契約や設定だけでなく、ベンダへの確認を通じて具体化する必要があります。監査対応では“削除したつもり”では不十分で、「削除が証跡としてどう残るか」「削除完了の根拠がどう示せるか」が問われます。
オンプレミスの基本:自社が握る“環境の自由度”と運用責任
オンプレミスは、自社(または委託先)がサーバ等を保有し、アプリや基盤を自社のルールで運用します。可用性や性能、監査要件に合わせた細かなチューニングがしやすい一方、初期構築だけでなく、保守・パッチ適用・バックアップ・障害対応・更新計画(リプレースを含む)まで自社管理になりやすいです。
この「自由度」が高い代わり、運用と統制は自社の成熟度に強く依存します。つまりオンプレの成否は、製品選定というより運用設計・運用体制・変更管理の品質で決まります。オンプレは“作って終わり”ではなく、“作り続ける”プロセスです。
選定時の論点は、性能や機能の前に「運用できる体制があるか」です。たとえば夜間の障害一次対応を誰が行うのか、障害時の切り分け手順が整備されているか、監査ログをどの頻度で保全するか、といった“運用の設計”が必要になります。ここを曖昧にすると、稼働後に運用負担が想定以上に膨らみ、結果として総コストが増える原因になります。
またオンプレでは、将来的な拡張に伴うサイジングや費用も早期に見通す必要があります。SaaSは従量・従量追加で調整しやすい場合が多い一方、オンプレはCPU/メモリ/ストレージといった物理資源計画が必要です。さらに、OSやミドルウェア、DBのサポート期限、ベンダのEOL(End of Life)計画に連動し、いつの時点でリプレースが必要になるかも経営判断になります。
- インフラ:サイジング、冗長化、ストレージ設計、バックアップ方式
- セキュリティ:パッチ運用、ウイルス/EDR、アクセス制御、証跡保全
- 変更管理:構成管理、リリース手順、影響範囲の検証体制
- ライフサイクル:ハード更新、OS/ミドル更新のロードマップ
- 災害対策:バックアップ保管場所、RPO/RTOの現実性
- 監視:メトリクス設計、ログ管理、アラートの閾値、運用ダッシュボード
- 保守契約:一次対応の範囲、ベンダサポートのSLA、交換部品の手配
オンプレでは、RPO/RTOが“紙の目標”になりがちです。たとえば「RTO 4時間」と書いても、実際に必要なバックアップ速度、復元手順、システム起動の所要時間、依存システムの復旧順序まで含めて検証しないと達成できません。従って、選定段階で“復旧テストの計画”まで確認しておくと良いです。
価格(費用)を判断する方法:SaaSは“総支払額”、オンプレは“総所有コスト”
費用の比較で最も危険なのは、単純に月額/年額だけを見てしまうことです。業務システムの実務では、SaaSは「サブスクリプション(利用料)」に加えて、初期設定・連携・認証基盤の調整・データ移行・運用監視などが上積みされます。オンプレミスは「ハードウェア/ソフト導入費」に加えて、保守契約、運用人員、更新費が累積します。
ここで重要なのは、両者を同じ時間軸(例:3年、5年、7年など)で積み上げることです。さらに、内製コスト(人件費)や外部委託コスト(運用委託、セキュリティ監査、保守一次対応)まで含めると、意思決定の質が上がります。価格情報が公開されている場合でも、利用形態(席数、機能モジュール、データ量、連携方式、サポートレベル)で変動し得るため、必ず見積条件を揃えましょう。
また、費用は「見積時点での期待値」と「稼働後に実際に発生する追加費用」に分けて考える必要があります。SaaSなら、ユーザー増加に伴うライセンス追加、ストレージ増加に伴う従量課金、API呼び出し量に伴う追加費用、サポート体制強化(プレミアムサポート)で増えることがあります。オンプレなら、容量追加、冗長化追加、災害対策強化、監査要件の増加対応で追加費用が出ます。
そのため、見積依頼時には“上限・前提”を明確にして、想定外に膨らむ領域を特定し、リスクとして管理するのが実務的です。例えば「ユーザー数が1.5倍になった場合の価格」「連携が月間でどの程度増えた場合の追加課金」「監査ログ保管期間を延長した場合の追加費用」「追加サポート枠を購入する場合の費用」など、後で揉めやすいポイントを先に聞いておくと、比較の公平性が高まります。
さらに、費用の“目的”も揃えるべきです。たとえば、SaaSで初期費用を抑える一方で、データ移行や連携の設計に時間を使うなら、その時間は人件費として費用化されます。オンプレは初期費用が大きくても、長期で運用を最適化できる可能性があります。最終的な判断は、単なる金額比較ではなく、「費用を払って買える統制と運用の確実性」を含めた比較になります。
サプライヤ(ベンダ/提供者)観点:契約条項と運用体制が“品質”を左右する
実務では、SaaS/オンプレミスの優劣は、製品機能よりもサプライヤの運用姿勢に左右される場面が多いです。たとえばSaaSは、ベンダがどの頻度でアップデートし、どのように影響範囲を通知し、障害時にどう連絡し、監査ログをどう保持するかが品質です。オンプレミスでは、ベンダがどこまで支援(構築、移行、保守)するか、自社の運用負荷を減らせるかが品質になります。
ここで契約条項が重要になります。特に、SLA(Service Level Agreement)は可用性(アップタイム)だけでなく、応答時間や復旧目標(ある場合)、問い合わせの受付時間、重大インシデント時の連絡手順などを含むことがあります。オンプレでも保守契約の条件(交換部品の手配、駆けつけ時間、遠隔での一次対応範囲)で、実際の運用負担が変わります。
また、サプライヤは“技術力”だけではなく“コミュニケーション力”が影響します。障害が起きたときに、状況がどの程度の頻度で更新されるのか、原因究明の見通し(タイムラインの提示)があるのか、恒久対策(再発防止)の形がどう示されるのかが、利用者のリスク感受性に直結します。
さらに、SaaSではデータ処理に関する契約(DPA: Data Processing Addendum)や、サブプロセッサ(再委託)の扱い、データ越境移転の条件などが争点になり得ます。オンプレでは、運用委託や保守委託を含めた際の責任分界と、証跡の保全(誰がログを持つか、保管場所はどこか、改ざん防止の仕組み)が争点になります。
要するに、サプライヤ観点は「機能」より「運用と責任の品質」を契約とプロセスから評価することです。
セキュリティとコンプライアンス:争点は“技術”と“証跡”
セキュリティは「安全そうか」ではなく「統制が成立しているか」で判断します。SaaSでは、データの暗号化、保管場所、アクセス制御、監査ログ、インシデント対応手順がポイントです。オンプレミスでは、同様の技術要件に加え、パッチ適用の運用、証跡保全、変更管理、脆弱性情報への対応がポイントになります。
ここで大切なのは、“技術要件”と“運用要件”を分けることです。暗号化が提供されていることは重要ですが、それ以上に、暗号化鍵の管理責任(誰が管理するか)、ローテーションの手順、アクセスの棚卸しや権限変更の承認フロー、ログの完全性、監査時に必要な証跡が取り出せるかといった運用要件が問われます。
またコンプライアンスは、規程と証跡の整合が取れているかが核心です。たとえば個人情報を含むデータであれば、保持期間、削除手順、アクセス権限の管理(誰がいつ参照できるか)、アクセスの監査ログ(いつ誰が何をしたか)などが要求されます。SaaSはこれらを提供することが可能ですが、「いつでも監査に耐えるログが取れるか」「エクスポートできるか」「保持期間は要件を満たすか」を確認しないと、監査のときに詰まる可能性があります。
オンプレは運用自由度が高い一方で、運用が崩れると一気に統制が破綻します。特にパッチ適用や脆弱性対応は、優先順位付け(どの脆弱性をどの期限までに潰すか)と実行体制が必要です。セキュリティパッチを“入れない理由”を積み上げると、リスクが増大し、結果的に監査で大きな指摘を受けることがあります。
なお、どちらでも万能解はありません。重要なのは、自社の監査方針や規程(例:データ保持期間、権限の棚卸し、ログ保管の要件)に合わせて、SaaSまたはオンプレが実現できる統制を洗い出すことです。統制を要件化する際には、少なくとも次の項目を「要求」として文章に落とすと、評価がブレにくくなります。
- ログの種類(認証、操作、参照、管理系)と粒度
- ログの保持期間、保管先、改ざん防止の仕組み
- アクセス制御(RBAC等)の設計方針と運用プロセス
- 鍵管理や暗号化の責任分界
- 削除(消去)の定義と証跡
- インシデント時の連絡タイムライン、原因究明と再発防止の手順
これらを整えると、SaaSかオンプレかの議論は“感覚”から“統制の成立”へ移行します。
性能・可用性:要件が高いほど“現実の運用”が効いてくる
可用性(ダウンしないこと)と性能(応答速度、同時処理)は、契約や技術設計に直結します。SaaSではSLAや冗長構成などが論点になります。オンプレミスでは、冗長化(ネットワーク/電源/ストレージ)、負荷分散、キャパシティ計画、障害時の切り替え手順が論点になります。
ここで現場が見落としがちな点は、「計測方法」です。たとえば業務ピーク時間帯のどの指標を、どの粒度で測るか、ユーザー体験が許容できる範囲はどこまでかを事前に合意すると、後工程の摩擦が減ります。単に「遅延が小さい」では不十分で、例えば以下のような指標が必要になります。
- 応答時間(p95/p99などの粒度、対象操作の定義)
- 同時ユーザー数(ピークの想定、セッション数の定義)
- バッチ処理時間(締め処理の時間制約)
- エラーレート(タイムアウト、失敗率)
- 復旧までの時間(障害時の復旧手順と観測ポイント)
SaaSでは、実測ができるかどうか(PoC/テスト期間の有無)と、そのときの環境が本番と同等かが重要です。オンプレでは、負荷試験の設計と、想定最大負荷での再現性(データ規模、DB設定、キャッシュ構成、ネットワーク条件)を確認する必要があります。
さらに可用性は、単にサーバが落ちないだけでなく、業務観点での“停止許容”と結びつける必要があります。例えば一部機能だけが停止しても業務全体が止まるのか、迂回できるのか、代替手段(手入力、レガシー画面、バッチでの遅延処理など)があるのかで、運用設計は大きく変わります。可用性要件は、経営が好む「何%」の指標だけでなく、運用の現実に即した形(業務の重要度別)で定義した方が成功確率が上がります。
移行と連携:SaaS/オンプレの“境界”でコストが顕在化する
移行は、データ移し替えだけではありません。権限体系、参照データの整合、監査ログ、業務プロセスの変更、API連携やETL(取り込み)設計などが伴います。特にオンプレとSaaSを併用する(ハイブリッド)ケースでは、境界の設計が成否を分けます。
たとえばSaaS側で認証基盤をSSOに寄せる場合、オンプレ既存のID基盤との連携方式が必要です。逆にオンプレ側で外部SaaSへデータ連携する場合、通信制御、データ整合性、再送や失敗時処理の設計が必要になります。つまり移行・連携は、システム間の“接続”ではなく、業務間の“整合”を作る作業です。
また、移行計画には「カットオーバー(切り替え)」の難所があります。カットオーバーでは、誰がいつ何を止め、どの順序でデータ整合を確保し、切り替え後の検証(リコンシリエーション)をどう行うかが重要です。ここが曖昧だと、最終的に手戻りコストが増え、スケジュールが崩れます。
連携の評価では、次のような問いを具体化すると、見積が安定します。
- 連携の頻度(リアルタイム/準リアルタイム/バッチ)はどれか
- 再送時の冪等性(同じデータが二重反映されないか)は担保されるか
- エラー時の扱い(キュー再実行、DLQ、手動復旧)はどうするか
- データの参照整合(親子関係、トランザクション境界)はどう確保するか
- 監査ログはどちら側で保持し、どう追跡可能にするか
- APIのレート制限や上限時の挙動はどうなるか
SaaS側がAPIを提供していても、レート制限やデータ取得の制約によって、実運用の処理時間が伸びることがあります。オンプレと比べて制約条件が増え得るため、連携方式は選定時から“運用シナリオ”で評価するとよいです。例えば「毎日何件」「ピーク時はどれくらい」「障害時にどれくらいの再実行が発生するか」といった実態に近い条件で試算し、現実の処理時間に落とすことが大切です。
意思決定の実務フレーム:要件→制約→運用→契約
ここまでの論点を意思決定に落とすために、次の順序で検討すると整理しやすくなります。
- 要件定義:データ種別、監査要件、可用性・性能、連携要件、利用部門の業務特性
- 制約の確認:ネットワーク条件、既存ID/基盤、運用体制、人員スキル、導入期限
- 運用設計:一次対応、監視、変更管理、バックアップ/復旧、権限棚卸し
- 契約・ベンダ確認:SLA、セキュリティ要件の合意、更新方針、データ取り扱い、支援範囲
このフレームのポイントは、「要件→制約→運用→契約」を線形で考えるのではなく、相互にフィードバックさせることです。たとえば要件で「ログは保持期間7年」と決めても、SaaS側が7年保管できない、あるいは高コストになるなら、要件側の再検討(現実的な範囲への調整)が必要になります。あるいは「SSO必須」という要件により既存ID連携が難しい場合、制約として整理し、代替案(連携方式変更、同期方式、段階導入)を運用設計に落とし込みます。
また、運用設計は“理想”ではなく“実際に回る形”であることが必要です。たとえばオンプレで「夜間一次対応はオンサイトで」と言っても、体制がないなら成立しません。体制を補うための保守契約や委託の費用も含めて、運用設計として妥当かを検討すべきです。
最後に契約は、要件と運用を“法的に担保する”ための手段です。契約で曖昧なままだと、稼働後の現場が判断に困りやすくなります。例えば障害時の連絡頻度や、重大インシデントの定義(いつ重大とみなすか)が明確でないと、現場の混乱が起きます。契約は、現場の混乱を減らすための設計として考えるべきです。
比較表(要件・条件/要求を“先に揃える”ための整理)
| 観点 | SaaSで確認する条件/要求 | オンプレミスで確認する条件/要求 |
|---|---|---|
| データ管理 | 保存場所、暗号化、保持/削除の手順、監査ログの有無 | 保管設計、バックアップ方式、ログ保全、削除手順 |
| 認証・権限 | SSO/MFA、RBAC、権限棚卸し運用の実現性 | ディレクトリ統合、権限設計、証跡と棚卸し手順 |
| 可用性/性能 | SLAの定義、ピーク時の性能想定、測定方針 | 冗長化・サイジング、負荷試験、RPO/RTOの現実性 |
| 更新と変更 | アップデート頻度、影響範囲通知、ロールバック方針 | パッチ計画、リリース手順、影響検証の体制 |
| 連携(API/ETL等) | API仕様、レート制限、連携エラー時の挙動 | 連携方式、通信制御、再送・整合性の設計 |
| 費用の見積 | 利用料以外(初期設定、移行、運用支援)の範囲を明確化 | 導入費以外(保守、更新、運用人員)の累積を算定 |
| 責任分界 | 障害/インシデント時の一次対応と連絡フロー | 一次対応・切り分け・復旧手順、保守範囲の明文化 |
| 契約・サポート | 問い合わせ/障害時の受付時間、SLA、報告体制、再発防止の考え | 保守窓口、交換部品の手配、駆けつけ条件、遠隔対応範囲 |
| 移行・カットオーバー | データ移行手順、権限移行、並行稼働の可否、検証計画 | 環境構築手順、データ同期、切替手順、復旧時の戻し方 |
出典(参照する考え方の根拠)
本記事のセキュリティ/運用の一般論は、各種公的ガイダンスや標準に沿った整理です。具体例として、ISMSやリスク管理の考え方は国際規格(例:ISO/IEC 27001)などのフレームに基づく整理が有効です。またクラウドの責任分界は、クラウドサービスの共通理解を示す文書(例:NISTのクラウド関連ガイドライン)で論点化されています。SaaS/オンプレミスいずれの場合も、監査・証跡・変更管理・リスク評価を要件に落とすことが実務上の要諦です。
加えて実務面では、「監査に耐える証跡をどう作るか」という観点で考えると整理が進みます。これは標準に直接書かれているというより、ISMSなどの要求(リスク評価、統制、運用、改善)に沿って自然に導かれる考え方です。つまり、SaaSかオンプレかの議論は、最終的には統制の成立を説明できるかで決まります。
ステップ・バイ・ステップ:SaaSまたはオンプレミスを“失敗しにくく”選ぶ手順
- 現状棚卸し:既存システム、データ分類(機密/個人情報/業務情報)、ID基盤、運用体制を整理します。
- ユースケース分解:全社一括で判断せず、部門・業務フロー単位で要件を切ります(例:承認系、参照系、外部連携系)。
- 監査・統制要件を明文化:ログ保管期間、権限棚卸し、変更管理、事故時の手順を“要求”として文章化します。
- 責任分界を契約・運用で確認:SaaSならベンダの一次対応、オンプレなら誰が復旧判断するかを明記します。
- 性能・可用性の検証計画:PoC(概念実証)でも計測方法を定義し、ピーク時の挙動を想定します。
- 移行計画の難所を先に見つける:権限移行、データ整合、運用切替(カットオーバー)を洗い出し、手戻り条件を設定します。
- 運用設計と教育:監視担当、障害対応、問い合わせフロー、利用者教育まで設計し、稼働後の混乱を減らします。
この手順は“順番”として守るのが理想ですが、現実には往復が発生します。例えばPoCを進めて初めて性能要件が現実的でないと分かることがあります。その場合は、PoCの結果を運用設計(迂回方法やバッチ化の検討)に反映し、要件側の現実化(許容範囲の調整、対象業務の再定義)を行います。
また、運用設計では「担当者だけ」を決めるのでは不十分です。“意思決定の流れ”まで定義するのが重要です。例えば障害時に、いつエスカレーションし、誰が復旧方針を決め、どのタイミングで利用部門へ連絡するかを決めないと、現場は動けません。SaaSでもオンプレでも、運用の混乱はプロセスの欠陥から生まれます。
加えて教育は、利用者教育だけではなく、運用担当者の教育も含みます。SaaSではベンダの管理画面やログの見方、権限変更の運用方法などを理解する必要があります。オンプレではミドルウェアの管理やバックアップ・復旧手順、ログの解析方法を含むため、教育計画(誰がいつ何を学ぶか)を立てることが成功確率を上げます。
よくあるFAQ
Q1. SaaSが向くのはどんなケースですか?
A. 要件が標準機能に近く、短期間で立ち上げたい場合、運用負荷を最小化したい場合、また変更頻度が高くベンダの更新サイクルを活用できる場合に適合しやすいです。特に連携・認証が設計可能であることが前提になります。さらに、監査要件(ログ保持、エクスポート、削除の証跡など)が満たせるかが重要です。
Q2. オンプレミスが向くのはどんなケースですか?
A. 高度な統制要件(特定の監査手順、ネットワーク制約、カスタム要件)があり、自社運用体制で継続的に維持できる場合に適合しやすいです。また特定の既存資産や独自環境との深い統合が必要な場合も検討価値があります。加えて、稼働後の変更管理を自社で完全に制御したい場合もオンプレが有利になり得ます。
Q3. 費用はどちらが安くなりやすいですか?
A. 一概には言えません。SaaSは利用料が中心で、オンプレミスは初期費用と運用費の累積が中心になります。重要なのは同一期間での総コスト(初期、運用、更新、移行、連携、内部人件費)を比較することです。特に“移行”と“運用設計”の差が費用の見えにくい部分になりやすいので、見積条件を揃えることが重要です。
Q4. セキュリティはどちらが強いですか?
A. 強弱ではなく、要件に対する統制の実現度で判断します。SaaSなら監査ログ、暗号化、アクセス制御、契約での責任分界が成立しているか。オンプレならパッチ運用や変更管理、証跡保全が安定運用できているかが重要です。加えて、ログが必要なときに取得できるか(エクスポート、保管、改ざん防止)まで確認すると判断が安定します。
Q5. ハイブリッド(SaaS+オンプレ)にすることは可能ですか?
A. 多くの企業で現実的な選択です。境界での認証連携、データ整合、通信制御、運用監視の統合が課題になります。設計段階で責任分界と運用フローを揃えることが前提です。ハイブリッドは“統合ができること”より“統合後に運用できること”が鍵になります。
Q6. 見積依頼時に必ず揃えるべき情報は?
A. 利用人数(または席数)、利用期間、必要機能モジュール、データ量想定、移行範囲、連携要件(API/連携頻度)、認証方式(SSOの有無)、監査ログ要件、可用性の考え方、問い合わせ/障害時の運用希望などです。加えて、ピーク時の想定処理件数や、バックアップ・削除に関する運用要件(いつ誰が何を行うか)まで渡せると、見積の精度が上がります。
Q7. 比較で見落としがちなポイントは何ですか?
A. “運用の責任”と“証跡の取得”です。ツールを導入して終わりではなく、稼働後の監視・変更・障害対応が成立するかを確認しないと、後からコストと負担が増えやすくなります。さらに忘れがちなのが「変更通知と検証のプロセス」です。更新が来る前提で、誰がどう確認し、いつまでに判断するかを決めないと、稼働後の摩擦が増えます。
実務目線のまとめ:最適解は「組織能力」と「統制要件」で決まる
SaaSとオンプレミスの選定は、どちらが優れているかの二択ではありません。要件(セキュリティ、監査、性能、連携、可用性)と、組織が実際に運用・改善できる能力(体制、手順、責任分界)を照らし合わせたときに、最適解が見えてきます。
もし迷う場合は、まずは責任分界を契約と運用手順として書き出し、次に移行と連携の難所を具体化してください。その後に費用(総コスト)と性能検証計画を合わせることで、意思決定は一段と堅くなります。
最後に、現場では「選んだ後に何をすべきか」までセットで考えることが重要です。SaaSを選んだなら、権限管理とログ取得、更新影響の検証プロセスを設計する必要があります。オンプレを選んだなら、パッチ運用、バックアップ復旧テスト、変更管理を継続できる体制と手順が必要です。どちらの場合も、統制と運用を最初からプロジェクト計画に織り込めた組織が、結果的に“失敗しにくい”選定を実現します。